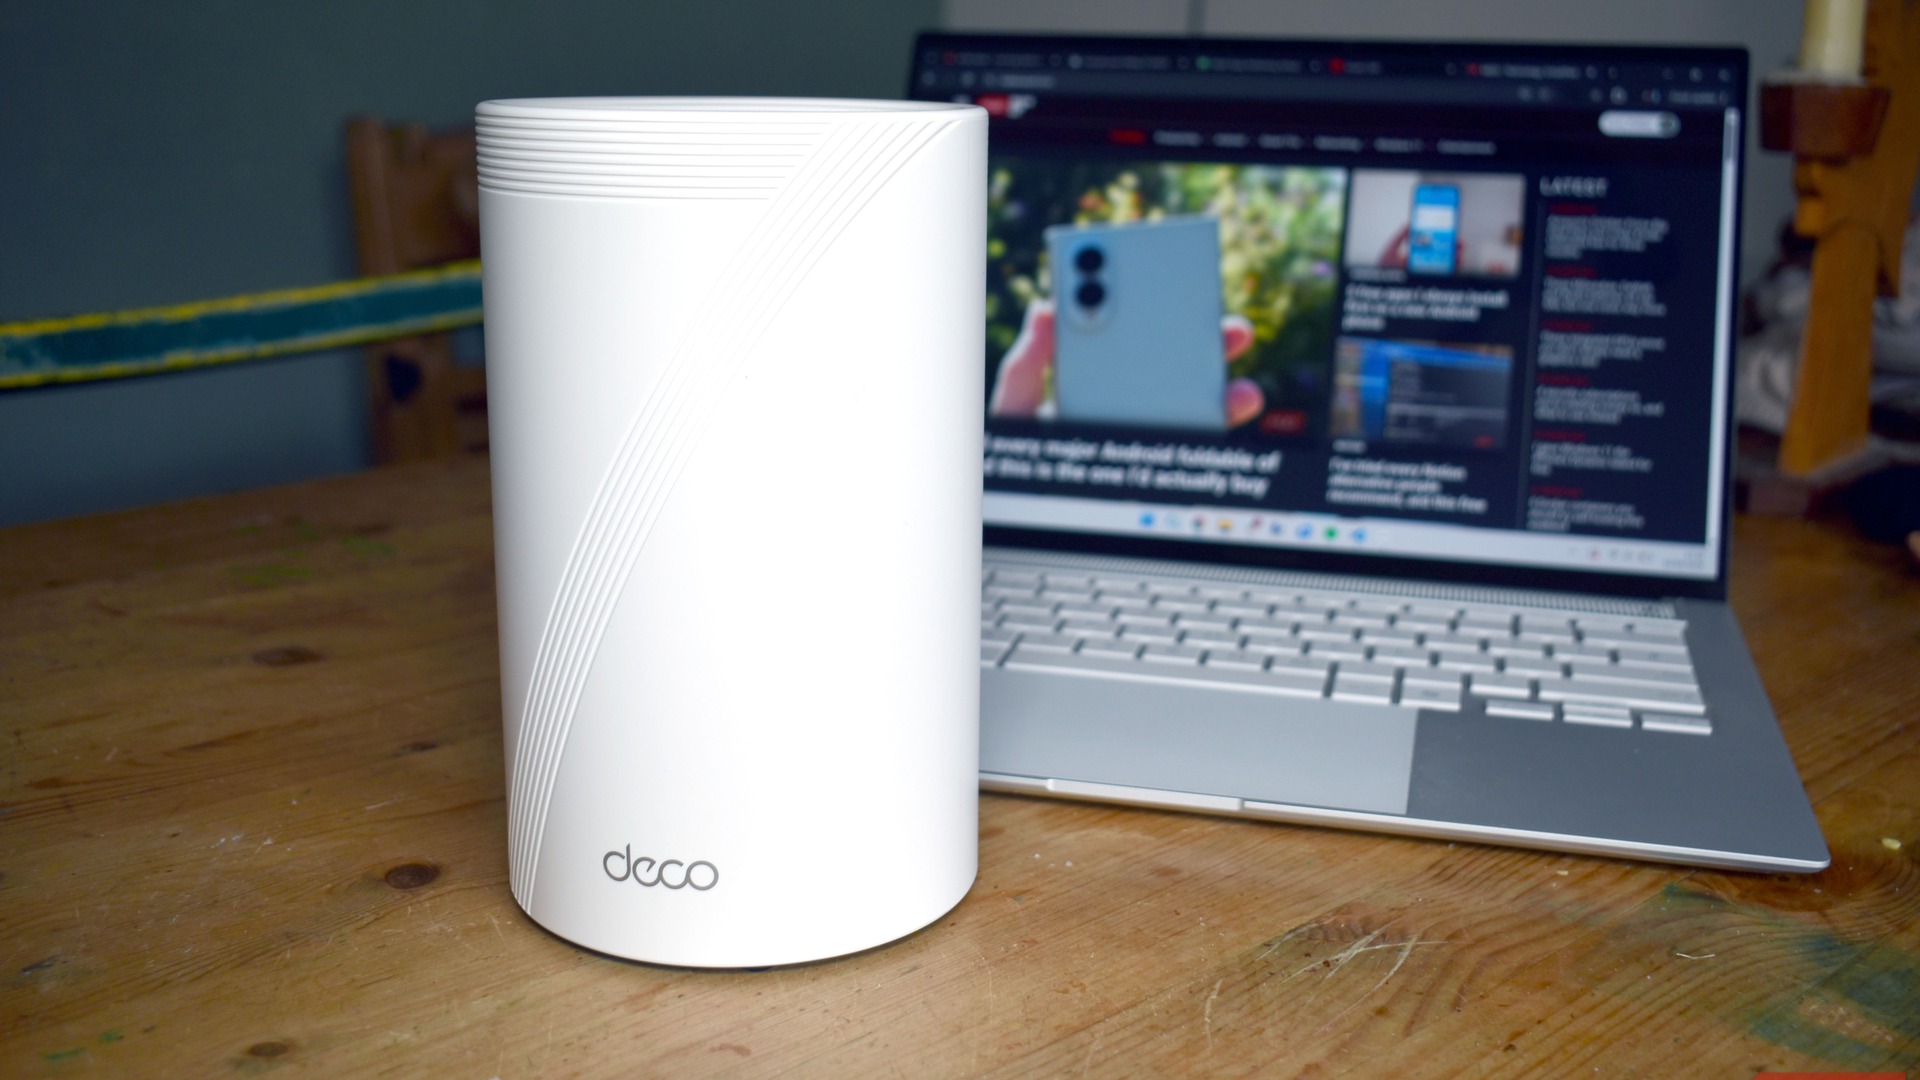
TP-Link 被四个州联合起诉,家庭路由器的信任危机比你想的更严峻
Diebug
十月六号那天,蒙大拿州、佛罗里达州、爱荷华州和内布拉斯加州四个州总检察长办公室联合向联邦法院递诉状,被告是 TP-Link。
这事乍一听有点意外——一家卖路由器的公司被四个州联合起诉,通常意味着州级监管层面认定这不只是普通商业纠纷。根据公开起诉书,核心指控集中在两个方向:一是 TP-Link 在美国市场推广时对其产品的安全合规性做出了”误导性的表述”,二是其路由器供应链的实际来源与宣传口径存在出入。
我关注这件事,不是看谁赢官司,而是它戳中了一个一直存在但很少被真正问到的问题:你家里那台路由器,固件谁写的、更新谁推、出了问题谁负责,多数人从来没问过。
供应链安全:不只是”中国造”的问题
先说清楚,起诉书里反复提到的”供应链”不等于”产地来源国”。
现代路由器的硬件设计、固件开发、生产组装、软件分发通常分散在多个环节和多个国家。TP-Link 的产品线覆盖了从家庭级 SOHO 路由器到企业级 PoE 交换机,供应链结构比单纯的”Made in XX”复杂得多。
真正的风险点在哪
- 固件更新:路由器固件长期不更新是行业通病,家庭用户更少主动查。一旦有人把漏洞逆向出来,”谁在管这个固件、多久推一次、推了什么”就成了审查的核心。
- 供应链透明度:监管方关心的不是”零件产自哪个国家”,而是整条链路能不能审计、有没有后门插入点。
- 数据出境:如果固件带遥测功能,日志数据流向哪里,是合规必须回答的问题。
家庭用户真正需要做的三件事
起诉书的细节还在推进,但无论结果如何,家庭路由器有一个基本的安全基线应该现在就执行。
改默认凭据
TP-Link 路由器的出厂默认用户名密码是 admin/admin。这不是假设,这是事实,绝大多数被入侵的家庭路由器,第一道被突破的就是默认登录。把管理后台改成强密码,是成本最低、收益最高的一步。
关闭 WPS,启用 WPA3
WPS(Wi-Fi Protected Setup)协议本身存在 PIN 爆破漏洞,2025 年以来多起公开事件显示攻击者可以通过侧信道分析在数小时内暴力破解 WPS 密钥。如果路由器支持 WPA3,优先切换到 WPA3;不支持的话,至少把 WPA2 的密钥长度拉到 19 位以上。
开启固件自动更新,但要审计日志
自动更新是好事,前提是知道它更新了什么。多数 TP-Link 路由器的管理后台可以查看固件更新日志。每季度做一次检查:最近一次更新是什么时候,更新说明里提到了哪些 CVE,这些记录本身就是未来应对安全事件时的证据链。
企业网络:路由器是攻击面的第一道门
对企业 IT 管理员来说,这起诉讼真正的意义不是”换路由器”,而是重新审视网络设备采购的合规标准。
过去很多企业的采购只看性能、价格和响应速度。供应链安全事件之后,这套逻辑需要补一条:
- 固件来源声明——供应商是否提供固件的完整构建信息和第三方审计记录
- 遥测数据清单——设备运行时会发送哪些数据、发往哪里、是否可关闭
- 更新频率承诺——零日漏洞披露后,供应商的补丁 SLA 是多久
这三项不是”理想化要求”,而是现在政府采购和企业合规审查里越来越常见的标准动作。
这起案件会走向哪里
我倾向认为最终结果会是某种程度的和解或有限的产品声明修正,而不是”全面禁令”。原因很直接:路由器市场集中度极高,TP-Link 在美国 SOHO 市场占有显著份额,监管方全面禁止一个主要供应商对消费者来说反而是更大的风险——设备兼容性、服务连续性都会出问题。
但有一点是确定的:家庭路由器”开箱即用、厂商全权负责”的时代正在过去。监管开始要求厂商对安全承诺做出可审计、可验证的陈述,这条线一旦画下去,所有网络设备厂商的市场逻辑都会被重新校准。
总结
TP-Link 诉讼案是一个合规事件,但它的真正提醒是:你家或你公司那台路由器,安全状态远没有你以为那么好。
核心措施优先级:
- 改默认管理员密码——今天就能做,花两分钟
- 关闭 WPS,启用 WPA3——花十分钟,收益最高
- 建立固件更新审查习惯——每季度一次,留日志
- 企业采购加供应链合规审查——在下一轮采购周期前完成
路由器是家庭网络的入口,也是最容易被忽视的攻击面。”它一直在线跑着、没人管”这个默认状态,现在得主动打破。