黑客最讨厌这5个邮件设置——现在就开启它们
Diebug我一直以为邮箱服务商已经帮我把邮件安全搞定了,所以没有花太多精力去加固账户。事实是,不主动保护邮件等于给黑客留了一扇敞开的门——你的邮件里堆满了敏感数据,对攻击者来说简直是诱人arget。
庆幸的是,只要在几乎所有邮件客户端中都找得到的几个设置里打开开关,就能让自己成为难以攻破的目标。大多数随机的网络攻击者会迅速转向下一个更容易的目标。而且最重要的是,这些额外的邮件安全设置都是免费的,配置起来只需要一两分钟。
一、开启发件人验证和垃圾邮件过滤
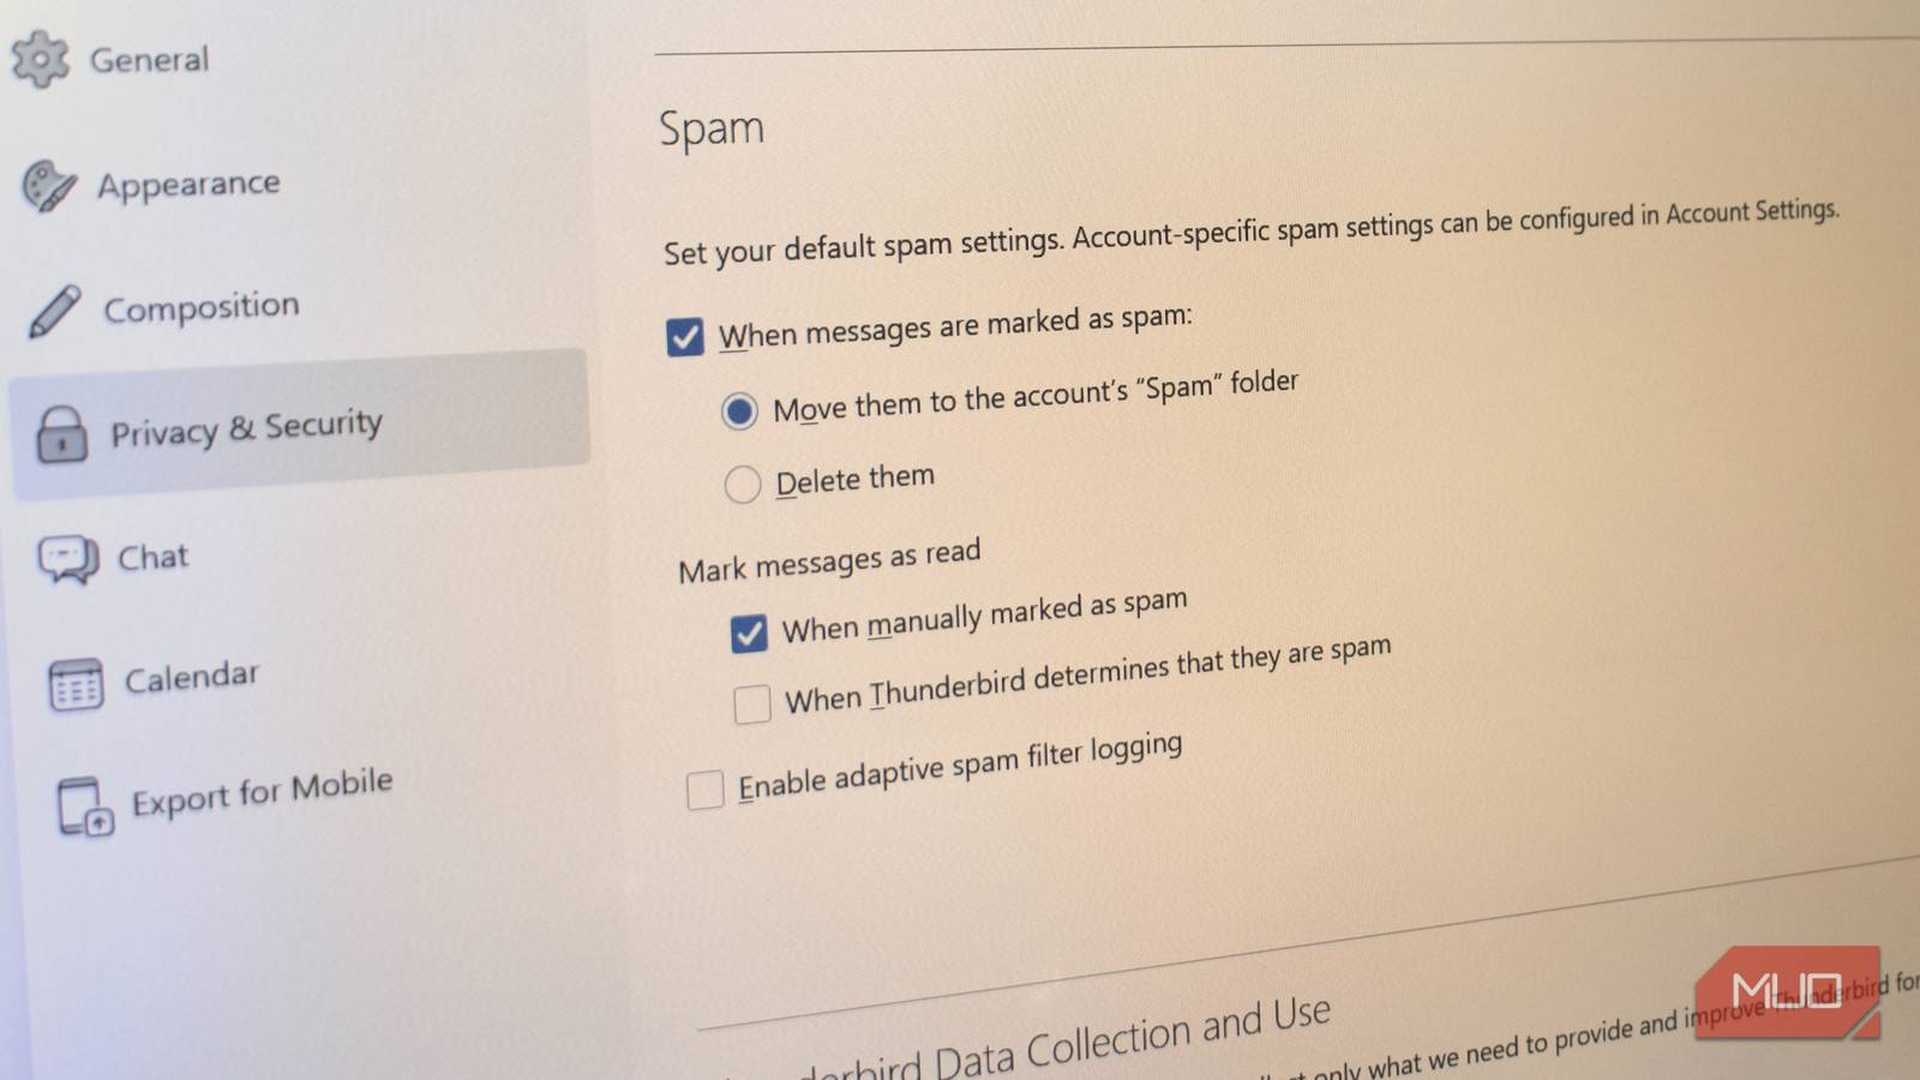
邮件安全的第一道防线是识别和拦截恶意发件人。大多数邮件客户端都提供了垃圾邮件过滤器,但它默认的设置往往不够激进。
你需要做的:
进入邮件客户端的设置,找到”垃圾邮件”或”安全”选项,将过滤级别调整到”严格”模式。同时确保启用了发件人地址验证,这样系统会检查发件人的域名是否可信,拒绝来自可疑源头的邮件。
很多企业邮箱系统支持SPF(发件人策略框架)、DKIM(域名密钥识别邮件)和DMARC(基于域名的消息认证、报告和一致性)协议。这些协议能帮助验证发件人的真实身份,防止伪造域名发送的钓鱼邮件。如果你的邮件服务商不支持这些协议,至少确保在客户端层面开启了发件人验证。
开启严格的垃圾邮件过滤后,你可能会发现收件箱里的邮件少了很多——其中大部分都是垃圾邮件。这是一个好的信号。
二、启用加密传输和端到端加密
邮件在传输过程中如果被拦截,内容可能会暴露给第三方。开启加密传输可以防止这种情况发生。
TLS加密传输:
大多数现代邮件服务商都支持TLS(传输层安全)加密。在邮件客户端设置中查找”加密”或”安全传输”选项,确保启用STARTTLS。这样邮件在发送和接收过程中都会经过加密通道传输,即使被截获也难以解密。
端到端加密:
对于更高安全需求的用户,可以考虑使用支持端到端加密的邮件客户端,如Thunderbird配合OpenPGP插件,或者ProtonMail等加密邮件服务。端到端加密确保只有发送方和接收方能够解密邮件内容,中间的邮件服务器也无法读取。
启用加密后,你的邮件在传输链路上的每一跳都是加密的。这意味着即使有人接管了路由器或者监听了WiFi流量,也無法直接读取邮件内容。
三、关闭自动下载图片
邮件中的图片经常被攻击者利用来追踪你的行为。当图片自动下载时,发送方可以知道你何时打开了邮件、你的IP地址、甚至你所在的地理位置。
如何关闭自动下载:
在Thunderbird等客户端中,进入”编辑”->”首选项”->”隐私与安全”,找到”消息显示”部分,取消勾选”自动下载远程图片”。这样可以防止邮件中的追踪像素和隐藏链接窃取你的信息。
虽然关闭自动下载会让邮件看起来有些单调,但这是保护隐私最简单有效的方法之一。你可以选择性地点开图片,而不是让所有图片自动加载。
对于企业环境,可以统一配置邮件客户端策略,强制所有用户禁用自动图片下载,这样可以大幅减少因图片追踪导致的信息泄露。
四、启用两步验证和强密码策略
邮件账户往往是攻击者的首要目标,因为一旦控制了邮件账户,就可以重置几乎所有其他账户的密码。两步验证(2FA)是防止账户被劫持的最有效手段之一。
两步验证的设置:
在邮件服务商的账户安全设置中,启用两步验证。优先选择使用身份验证器应用(如Google Authenticator、Authy)或硬件安全密钥(如YubiKey),而不是短信验证码——短信验证码容易被SIM卡交换攻击劫持。
如果没有开启两步验证,至少确保使用了高强度密码:长度12位以上,包含大小写字母、数字和特殊字符,且不与其它账户共用密码。
使用密码管理器可以帮助你生成和管理复杂的密码。Chrome的密码管理器、Bitwarden等都是不错的选择。关键是要让每个邮件账户都使用不同的密码,这样即使一个账户被泄露,其他账户也不会受到影响。
五、配置邮件客户端的安全通知和登录提醒
多数邮件客户端都提供了登录异常检测和通知功能。当检测到来自新设备或异常地理位置的登录时,系统会发送通知。
启用登录提醒:
在Gmail中,进入”管理你的Google账户”->”安全性”->”登录提醒”,开启后每次有新设备登录时你会收到通知。Outlook和Yahoo Mail也有类似的设置。
如果发现异常的登录通知,立即更改密码并审查账户活动记录。很多情况下,你可以看到攻击者从哪个IP地址、哪个设备登录了你的账户。
一些高级邮件安全方案还会记录所有邮件转发规则。攻击者经常会在被入侵后设置自动转发规则,将你的邮件复制到他们的账户。定期检查转发规则可以及时发现这种情况。
这些设置为什么重要
邮件账户是现代数字生活的核心。你的邮件里通常包含银行对账单、身份证扫描件、工作文档、私人照片等敏感信息。一旦邮件账户被入侵,攻击者可以利用这些信息实施身份盗窃、金融诈骗,甚至向你的联系人发送钓鱼邮件。
根据IBM的《2024年数据泄露成本报告》,与电子邮件攻击相关的数据泄露平均成本超过400万美元。对于中小企业来说,这个数字可能意味着破产。
很多人认为这些安全措施是给”有重要数据的人”准备的,但实际上任何人都可能是攻击目标。 automated的攻击脚本会扫描互联网上的弱密码账户,不需要针对特定个人。开启这几个简单的设置,就能让绝大多数自动化攻击失效。
实施建议
- 立即执行:今天花10分钟,在主要邮件账户上开启上述所有设置
- 优先级排序:两步验证 > 垃圾邮件过滤 > 关闭自动下载图片 > TLS加密 > 登录提醒
- 定期检查:每季度审查一次账户安全设置,确保没有变化
- 企业部署:对于组织,可以通过组策略统一配置邮件客户端安全设置,确保持续合规
这些设置看似简单,但组合起来能大幅提升你的邮件账户安全性。不要等到被入侵后才后悔没有提前防护。
原文:Hackers hate these 5 email settings — so turn them on right now
作者:Danny Maiorca
