隐藏WiFi网络根本不隐藏——我用一个设备就证明了
Diebug
你进入路由器设置,找到隐藏网络或关闭SSID广播选项,然后觉得自己已经做了一件安全的事。
但真相是:关闭SSID广播不会让你的网络真正消失,只会让它对普通用户不可见。对于任何掌握基础无线工具的人来说,隐藏网络和普通网络没有任何区别。
我来分享一下我最近的实验——用一个设备、一个命令,在几分钟内就发现了家里的隐藏WiFi,并提取了它的SSID。
隐藏WiFi的工作原理
WiFi 接入点会定期广播 Beacon 帧,其中包含 SSID。开启广播时,你的手机、电脑在扫描附近网络时就能直接看到这个名称。
关闭广播后,AP 不再在 Beacon 帧中包含 SSID,而是用一个空字符串代替。所以你的手机在列表里看不到它。
但这并不意味着 SSID 完全消失了。
只要有任何设备连接这个网络,就会发生三件事:设备向AP发送关联请求,其中包含 SSID;设备搜索已知网络时,会广播询问这个网络在吗;所有已连接设备之间的通信,也都包含 SSID 信息。
攻击者不需要连接你的网络,只需要使用无线嗅探工具监听这些帧,就能获取 SSID。
实测:用 Kali Linux 发现隐藏网络
以下是我在实验中使用的具体步骤。
第一步,设置监听模式。先运行 airmon-ng 查看无线网卡,然后用 sudo airmon-ng start wlan0 启用监听模式。
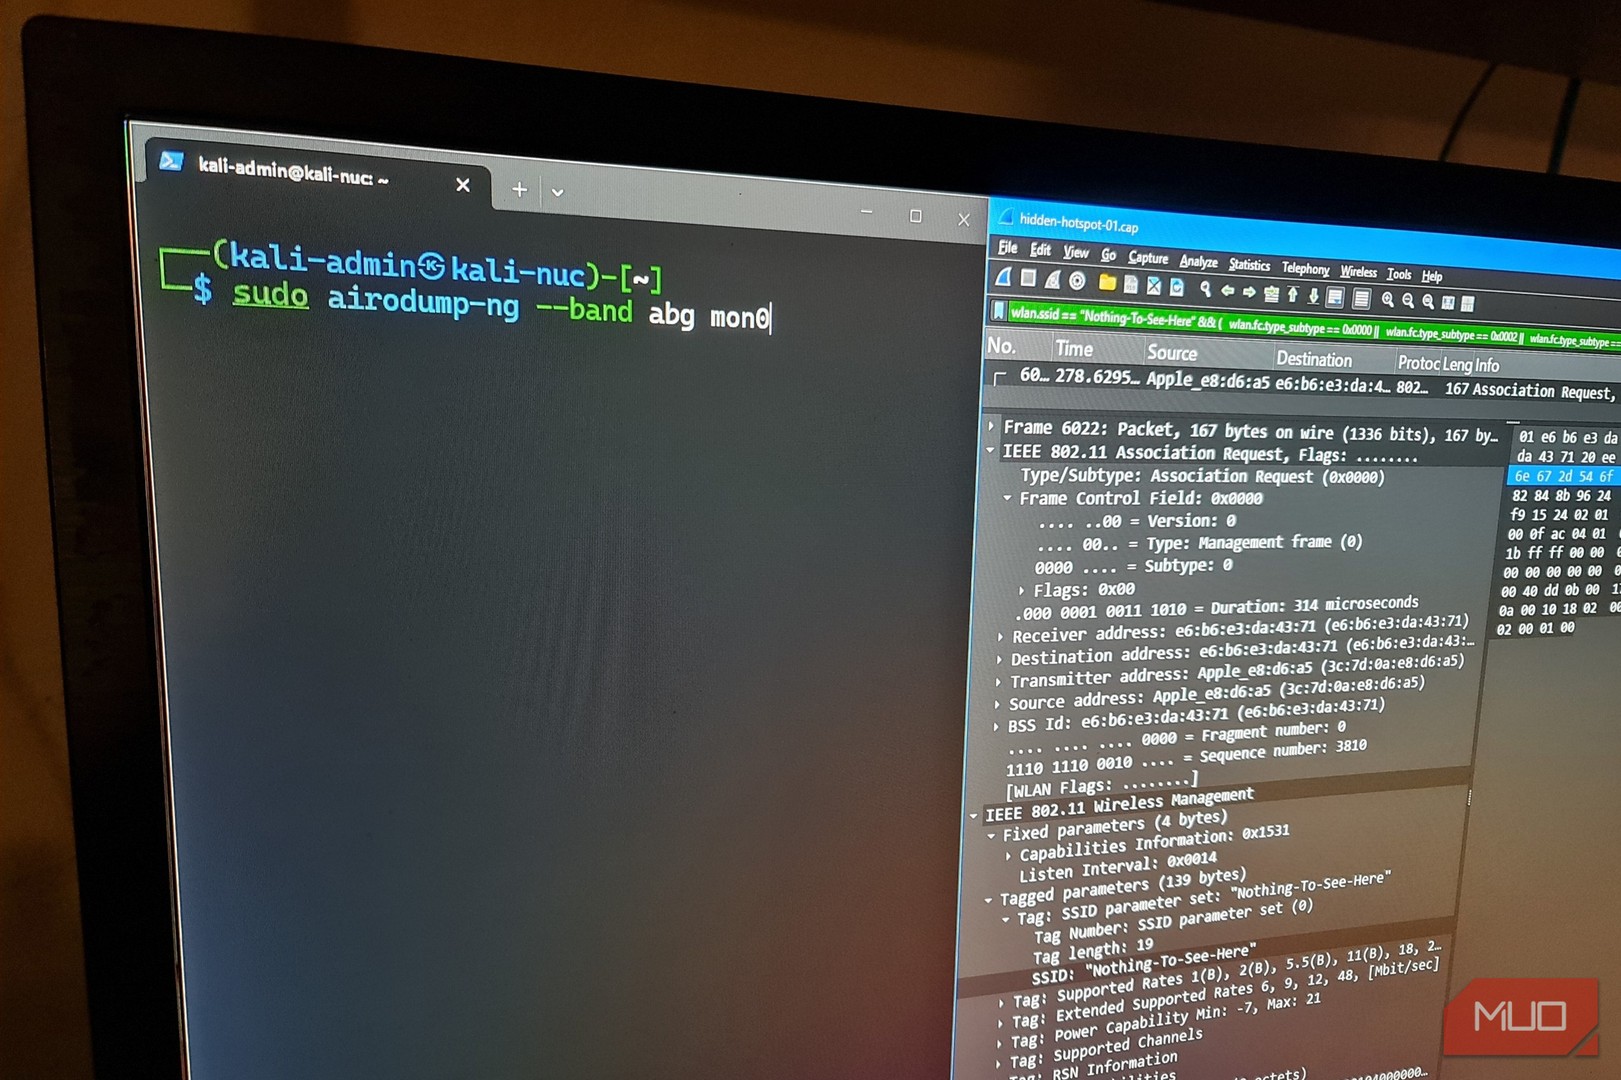
第二步,扫描网络。运行 sudo airodump-ng wlan0mon 扫描所有无线信道,包括隐藏网络。使用 airodump-ng 扫描时,即使SSID是隐藏的,工具依然会在 Essid 列显示 hidden 标记,同时记录到 BSSID 和信道。
第三步,精确捕获SSID。要提取真正的SSID,需要捕获关联帧,运行 sudo airodump-ng –bssid [目标AP的MAC] -c [信道] wlan0mon。当任何设备尝试连接这个隐藏网络时,airodump-ng 就能在 Essid 列显示完整的SSID名称。
第四步,手动触发关联。如果当时没有设备连接,可以发送解除关联帧,迫使已连接设备重新连接。运行 sudo aireplay-ng -0 1 -a [BSSID] wlan0mon,这条命令会发送一个解除关联包,设备会立即重新连接,SSID 就暴露了。
为什么隐藏WiFi反而更危险
很多人认为隐藏SSID是一种安全增强,但实际上它带来了几个负面影响。
合法用户的连接成本增加了。每次连接新设备时,都需要手动输入SSID和密码,无法像普通网络那样自动发现。对于访客和IoT设备来说尤其麻烦。
你的设备会持续广播Probe请求。笔记本、手机、平板等连接过这个网络的设备,会不断广播我在找XX网络的请求。这些请求是明文发送的,攻击者同样可以捕获,从而发现你的隐藏网络。
更麻烦的是,隐藏SSID会给人造成虚假的安全感,让你误以为自己已经藏好了,从而放松对其他安全措施的关注,比如使用弱密码或不启用 WPA3。
真正有效的WiFi安全建议
如果你关心家庭或小型办公网络的安全,以下措施远比隐藏SSID有效。
使用 WPA3 加密,它提供了更强的加密和防护,抵御离线字典攻击的能力远超 WPA2。设置强密码,至少12位,避免使用字典词。关闭 WPS,WPS PIN 存在已知漏洞,攻击者可以在数小时内破解。定期更新路由器固件,修复已知安全漏洞。为IoT设备创建独立的访客网络,与主网络隔离。定期检查路由器管理界面,发现未知设备。
总结
隐藏WiFi是一种典型的看起来安全但实际上没用的措施。关闭SSID广播无法阻止网络被发现,攻击者通过监听无线帧即可在秒级获取SSID。使用 WPA3 加密、强密码、关闭 WPS、隔离IoT设备,比隐藏SSID有效得多。
不要将安全策略建立在安全通过隐蔽的基础上。真正的安全来自加密强度、访问控制和持续监控,而不是让网络看不见。
原文来源:MakeUseOf