五种免费工具帮你揪出潜伏在Windows里的间谍软件和广告软件
Diebug
电脑莫名其妙变慢?先怀疑是间谍软件
浏览器突然跳广告页面、系统资源占用莫名升高、杀毒软件报毒但扫不出来、空闲状态下风扇转速飙升——这些不一定是硬件老化,可能是间谍软件或广告软件在后台干活。
最难发现的原因只有一个:它们刻意模仿正常程序。进程名合法、文件路径熟悉、网络请求正常,但后台确实在收集数据、显示广告或上传信息。
很多人第一反应是去Microsoft Store买杀毒软件,花几百块买个安心。但其实免费的工具已经够用。
工具一:Process Explorer——看清楚谁在跑
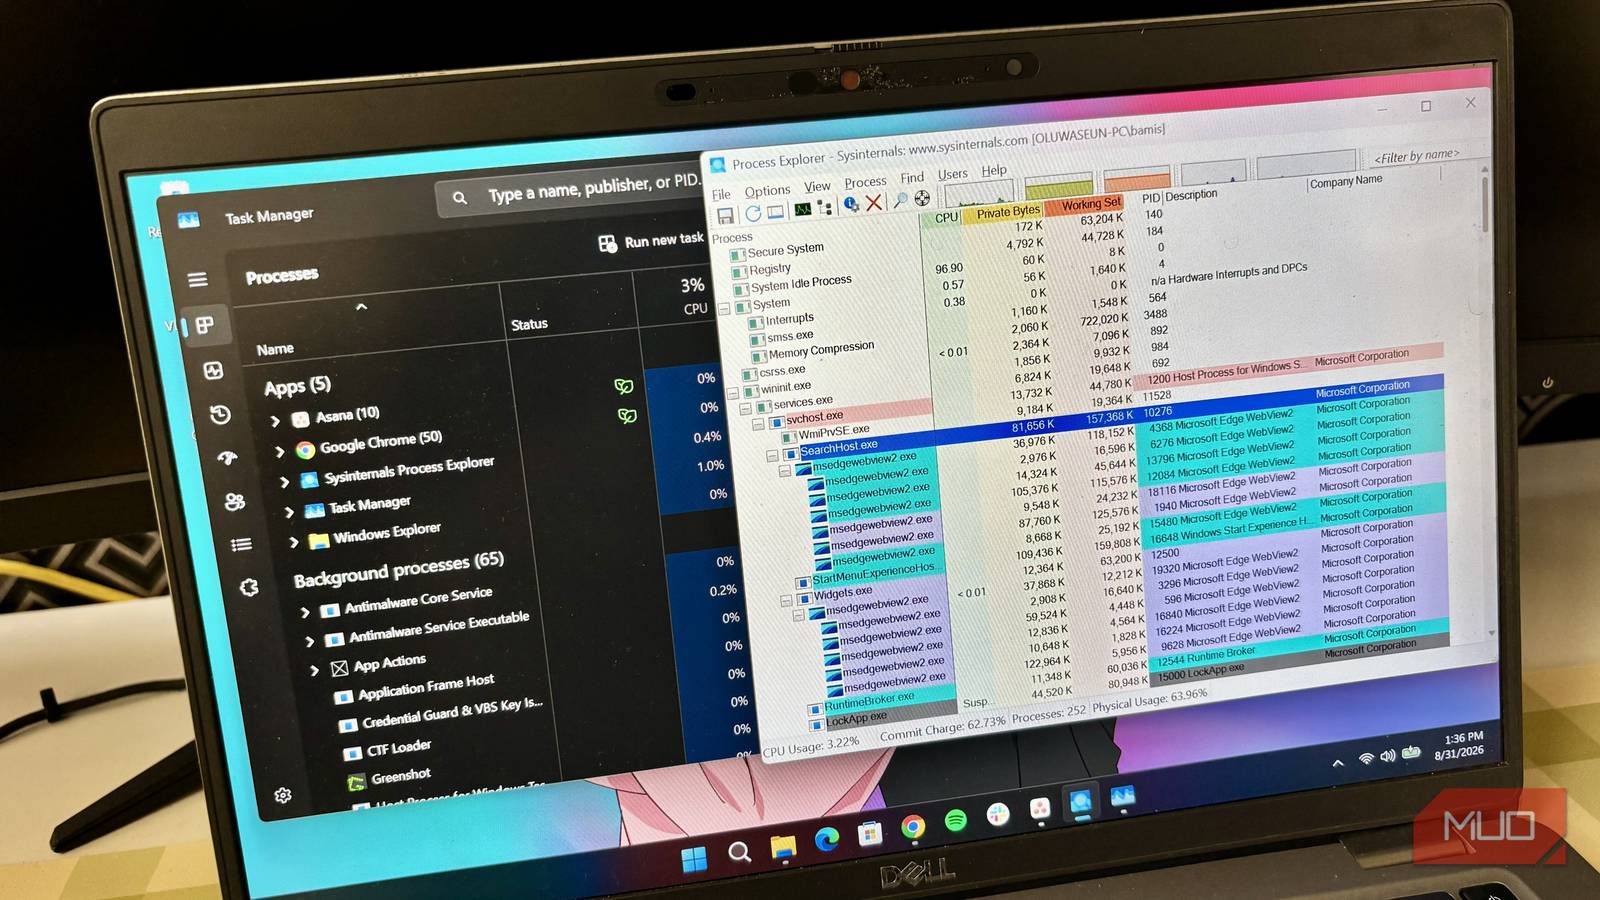
Process Explorer是Sysinternals套件的核心工具,微软官方的进程查看增强版。基本功能和任务管理器类似,但深度不在一个级别。
能看到每个进程的完整信息:加载了哪些DLL、打开了哪些文件句柄、建立了哪些网络连接。Chrome浏览器加载几十个DLL是正常情况。但如果某个看似普通的”系统服务”加载了十几个DLL,同时保持对外部IP的网络连接,就得留心了。
右键任意进程→Properties→Integrity Level标签,可以看到运行权限级别。文件路径不明且以System级别运行的进程,要么是恶意软件,要么是配置不当的合法软件。
还有一个实用功能:右键点击可疑进程→VirusTotal,直接把可执行文件哈希发送到VirusTotal做多引擎扫描。页面上能看到各杀毒厂商的判定结果,判断一个进程是否恶意的快速方法。
实战技巧:用Process Explorer找出”启动文件夹”之外的所有自启动项。很多间谍软件通过注册表Run键或计划任务实现自启动,都能在”Image”列追溯到原始文件路径。
工具二:Malwarebytes——专项清除
Malwarebytes免费版的核心价值在PUP检测能力。大多数传统杀毒软件对广告软件和捆绑软件的识别率很低,因为它们被认为是”灰色地带”——不直接破坏系统,但确实影响体验。
Malwarebytes的检测逻辑不同。它分析程序行为模式:是否在未授权的情况下修改浏览器首页、是否在后台静默安装其他软件、是否篡改Hosts文件。这些行为在传统杀毒软件的特征库中可能不存在,但在Malwarebytes的启发式规则中会被标记。
免费版不支持实时防护,这反而是个优势——发现后针对性清除,不会被一堆误报搞得不知所措。建议先用免费版做一次全面扫描,确认系统状态后再决定是否需要付费版。
扫描前记得关闭其他杀毒软件的实时防护,避免干扰结果。扫描后仔细查看每个被标记的项目,确认是恶意软件还是误报再删除。
工具三:AdwCleaner——浏览器劫持终结者
AdwCleaner是Malwarebytes旗下的轻量级工具,专门针对广告软件、浏览器劫持和工具栏恶意程序。扫描速度很快,几分钟就能完成全盘检查。
浏览器主页被改成莫名其妙的搜索网站、工具栏多了几个按钮、每次打开都弹广告——这些几乎都在AdwCleaner的工作范围内。
它的强项是能识别并清除浏览器扩展中的恶意组件。很多广告软件不是通过.exe安装的,而是通过浏览器扩展实现的,伪装成”工具栏”、”优惠券助手”或”下载加速插件”,后台注入广告代码。
运行前先用浏览器的无痕模式测试主页是否被劫持。无痕模式下正常,就说明是扩展问题,AdwCleaner可以一键清理。
工具四:HitmanPro——第二意见
HitmanPro的定位是”第二意见扫描器”,用云端启发式检测引擎,不依赖本地特征库。刚出现的新恶意软件只要云端有记录,也能识别。
免费版30天试用期,到期后仍可继续使用,但每次只能扫一个系统,不能装实时防护。偶尔做深度扫描的话,这个限制完全够用。
在运行其他工具之后用HitmanPro做最后检查。检测逻辑和其他工具有差异,能有效补充盲区。
工具五:Windows Defender——最后一道防线
Windows自带的Defender经常被低估。微软近年大幅提升了检测率,在多个独立AV测试报告中,表现接近甚至超过部分付费产品。
优势在于系统集成度——它是Windows内核的一部分,无法被用户轻易禁用。恶意软件试图通过杀死杀毒进程来保护自己时,Defender通常仍能保持运行。
先跑一遍Defender快速扫描。如果它标记了恶意软件,问题比较明显,其他工具作为补充。如果什么都没发现,再用Malwarebytes和AdwCleaner深入扫描。
工具配合的最佳实践
单个工具总有盲区,多个配合才能覆盖更全面的安全场景。推荐顺序:
先跑Process Explorer快速检查,看有没有异常的自启动进程和高CPU占用的陌生进程。然后Defender快速扫描,排除明显的恶意软件。接着Malwarebytes全量扫描,重点找PUP和广告软件。再用AdwCleaner专项清理浏览器劫持和工具栏组件。最后HitmanPro补充扫描,用不同检测引擎做一次最终确认。
整个过程大概30分钟到1小时,取决于硬盘速度和系统复杂度。扫完之后,基本可以确定系统是干净的。
预防比清除更重要
扫完只是第一步,防止再次入侵才是关键。最常见的入侵途径有三个:
非官方渠道下载安装软件。间谍软件经常通过”免费软件捆绑”传播,用户在下载时不小心勾选了附加组件。解决方式很简单:从官方网站下载,安装时选”自定义安装”,取消所有额外勾选。
点击来历不明的链接。邮件和社交媒体消息中的短链接往往是恶意软件的载体。一个点击就可能触发下载,尤其是在浏览器处于自动下载模式时。不确定来源的链接,先在手机上确认安全性再点。
弱密码或复用密码。间谍软件经常配合键盘记录器使用,窃取登录凭据。一旦攻击者拿到你的邮箱或社交媒体密码,就能进一步渗透你的数字身份。用密码管理器,每个账户用不同的强密码。
写到最后
免费工具不等于差工具。安全领域很多最强大的检测工具都是免费的——目标本来就是发现恶意软件,不是为了赚钱。
真正的问题不在于工具是否免费,而在于你是否愿意花时间了解和使用它们。多数人电脑变慢时的第一反应是重启或重装系统,但很多时候,运行一次Malwarebytes的扫描就能找到根源。
花半个小时学这些工具,比花几百块买一个你不了解的杀毒软件有价值得多。
核心风险:间谍软件和广告软件通过捆绑安装、浏览器扩展、恶意链接等途径潜伏,传统杀毒软件可能无法有效检测。核心措施:五步扫描法(Process Explorer → Defender → Malwarebytes → AdwCleaner → HitmanPro)进行全面检测。管理建议:企业应定期部署恶意软件扫描,软件分发策略中禁止非官方安装包。