装了免费防火墙后,我发现了电脑在后台偷偷连接的"陌生地址"
Diebug你以为的”安静”电脑,其实一直在悄悄打电话
我的电脑配置不算高,是一台HP-15入门级笔记本,日常只跑Windows服务、Chrome浏览器、Slack和几个开发工具。用久了,我以为自己清楚这台机器在网络上干什么。
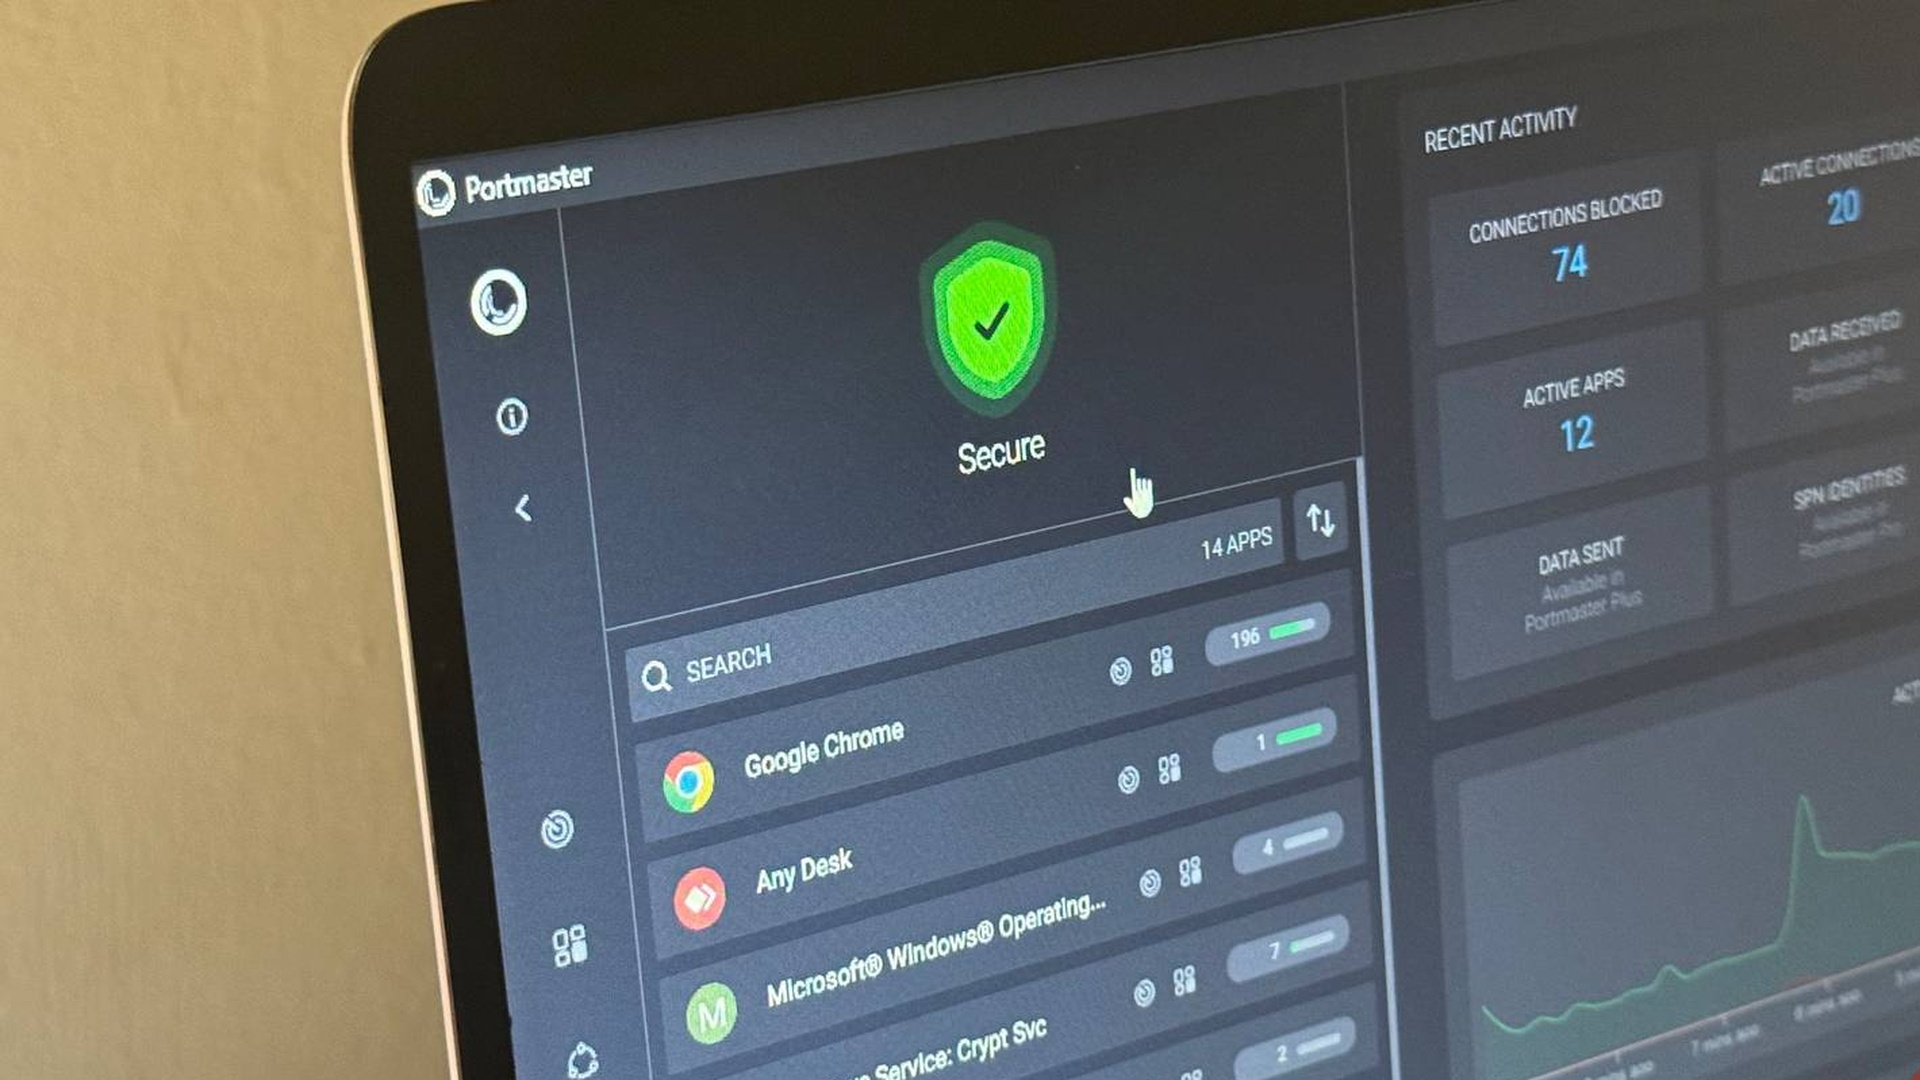
后来装了Portmaster——一款免费的网络监控和防火墙工具。
它开箱即用,不需要注册。正常使用几天后,后台连接清单里出现的名字让我愣了一下:Spotify、AnyDesk、WhatsApp,这几个我根本没打开过的应用,一直保持着活跃连接。
没到吓人的程度,但把看不见的东西摆出来之后,才发现电脑上的”隐形通话”比想象中多。
列表里最值得关注的三个连接
Portmaster告诉你哪个进程连了哪个域名,但不解释为什么连。真正需要自己查的,是那些出现在清单里、让你摸不着头脑的连接。
Spotify连了Bing的广告追踪接口
这是整份列表里最意外的发现。
Spotify的网络活动一度飙到600多个连接,近20%被Portmaster拦截。大部分是正常的CDN和服务端地址。但bat.bing.com赫然在列。
Portmaster拦了它,却没告诉我为什么一个音乐软件要访问微软的广告转化追踪端点。
查了一下才知道,bat.bing.com是Microsoft Advertising的广告归因追踪接口,用来记录用户是否通过某条广告触发了后续行为。Spotify接这个,大概率是做投放效果分析:你从哪来的、有没有转化、该给谁分钱。
这不是Spotify在偷听你的歌单,但它确实在把你的行为数据打包送给广告主。你听歌的入口从哪来,它一清二楚。
Windows的taskhostw.exe一直在连接微软域名
taskhostw.exe在Portmaster的活动列表里频繁出现,目标是settings-win.data.microsoft.com,被过滤规则拦截。
一开始我以为这是Windows在偷偷上传诊断数据——Windows 10/11的数据收集一直被人诟病,这个反应很自然。
但微软官方文档说这个端点用来远程配置诊断相关设置,并不直接上传诊断数据。Portmaster拦的是”配置指令的下发”,不是”数据的上传”。
第一反应被修正了。但这不代表Windows就干净,它仍然通过其他通道收集遥测数据,只是这个域名本身不是数据上传接口。
BITS在后台默默增加连接数
BITS(Background Intelligent Transfer Service)的连接数从7跳到9再到15,全程没有用户操作触发。
BITS是Windows内置的后台传输服务,负责Windows Update、Microsoft Store和部分第三方应用的静默下载。它单独出现时并不能说明问题——你需要进一步追踪背后是哪个进程在调用它。
这一步Portmaster做不到,需要用Process Monitor或TCPView才能定位到源头。
防火墙能做什么,不能做什么
Portmaster的强项是可视化——网络活动变成一张表,谁连了谁、连了几次、被拦了几次,一目了然。
弱点也很明显:它告诉你”有什么”,不告诉你”为什么”。
bat.bing.com被拦了,它不会解释这是广告追踪。settings-win.data.microsoft.com被拦了,它也不会告诉你这是配置下发而非数据上传。这些信息需要你自己去查。
检测和分析是两回事。看到异常不等于理解异常,知道有连接不等于知道连接意味着什么风险。
如果你也想看看自己的电脑在连什么
按这几个步骤来:
装一个网络监控工具
Portmaster(免费)、GlassWire(免费版可用)、或Windows自带的资源监视器都行。先建立基线——看看正常状态下你的电脑在连什么。
识别异常连接
重点关注三类:陌生的第三方域名、高频率短连接、非常规端口的连接。正常Web服务走80/443,其他端口值得多看一眼。
查证域名归属
用nslookup、whois或在线DNS查询工具确认域名属于哪家公司的服务。发现不明来历的域名,再用Process Monitor追踪是哪个进程在调用。
设置规则拦截
在Portmaster中直接添加阻止规则,或对可疑域名设置”仅允许白名单连接”。
防火墙只是第一层
装了防火墙就觉得万事大吉,这是常见的误解。
防火墙解决的是”谁在联网”,解决不了”联网的内容安不安全”。合法应用在后台上传诊断数据,防火墙拦不住——因为它在允许的域名列表里。
真正有效的隐私保护需要三层叠加:
网络层:防火墙/网络监控,看清楚谁在连
系统层:关闭不必要的遥测和诊断功能(Windows设置→隐私→诊断与反馈)
应用层:定期检查每个应用的权限和后台活动,关掉不必要的自启动
写到最后
这次装Portmaster本质上是一次认知刷新。我之前以为电脑很安静,实际上它一直在后台做各种各样的”悄悄话”。
不是所有后台连接都是恶意的,大部分是正常业务逻辑。但把看不见的东西摆到桌面上,至少能让你做出有依据的选择:这个连接我要不要拦,那个服务我要不要授权。
防火墙的价值不在于挡住一切,而在于让你知道自己在放行什么。
