开启浏览器隐私功能后,我的VPN几乎成了摆设
DiebugVPN遮住的只是IP地址
很多人买VPN的理由很直接:保护隐私。连上之后,IP被隐藏,流量被加密,追踪者无从下手——听起来很安心。
这个问题我想了很久。最近两周我认真配置了浏览器的隐私设置,结果发现一件挺意外的事:现代浏览器内置的隐私功能,已经能解决VPN试图解决的绝大多数问题了。
VPN确实能藏住你的IP,但它挡不住cookie追踪,挡不住指纹识别,甚至挡不住DNS泄漏。你在隧道里跑得再快,浏览器层面该泄露的还是在泄露。
VPN能做什么,不能做什么
VPN做的事情其实很明确:在你的设备和VPN服务器之间建一条加密通道。它能隐藏你的真实IP,让ISP和中间人看不到你具体访问了什么内容,也能帮你绕开地理限制。
但问题在于,现代互联网追踪的大部分工作发生在加密隧道里面。
举个例子。你连上VPN访问一个新闻网站,从网络层看IP被藏了,流量也被加密了。但你点进网站之后,网站在你浏览器里塞了一个第三方cookie。这个cookie顺着VPN隧道回到你的设备。下次你去同一个广告网络旗下的其他网站,cookie又被读出来了。广告商把碎片拼在一起,你的画像就完成了。
整个过程VPN完全不知情。
更麻烦的是指纹识别。就算你清掉所有cookie,网站还是能通过你的屏幕分辨率、已安装字体、Canvas渲染结果、WebGL参数这些东西生成一个独特的设备标识。这个数字指纹比cookie难清除得多——它不是存本地的,而是通过你的浏览器行为被识别出来的。
个人用户的代价
大多数人不知道自己的数据是怎么被追踪的。他们只知道”广告很烦”,但实际上:
昨天搜索了婴儿奶粉,今天所有社交平台上都能看到相关广告。跟朋友聊到想去旅行,接下来几天就被推送那个目的地的优惠券。浏览历史被打包卖给数据经纪人,变成某个”用户画像”的一部分。
这些信息不只是用来投广告。知道了你的消费能力和健康状况,就可以对你做价格歧视——同样的机票,不同的人看到不同的价格。根据你的情绪状态推送诱导性内容,这种操纵比广告更隐蔽。积累够了个人信息,攻击者还能伪造你的身份。
企业环境里这些问题的后果更严重。员工在办公网络上搜索求职信息或医疗咨询,可能被追踪并泄露。第三方cookie和追踪脚本可能在员工用个人设备访问公司资源时,意外收集到敏感的企业信息。GDPR和CCPA要求企业最小化数据收集和获得用户明确同意,如果公司内部系统没处理好cookie和追踪技术,合规风险就来了。
真正有效的做法
既然VPN解决不了浏览器层面的追踪,正确的方向是什么?充分利用浏览器自带的隐私功能。
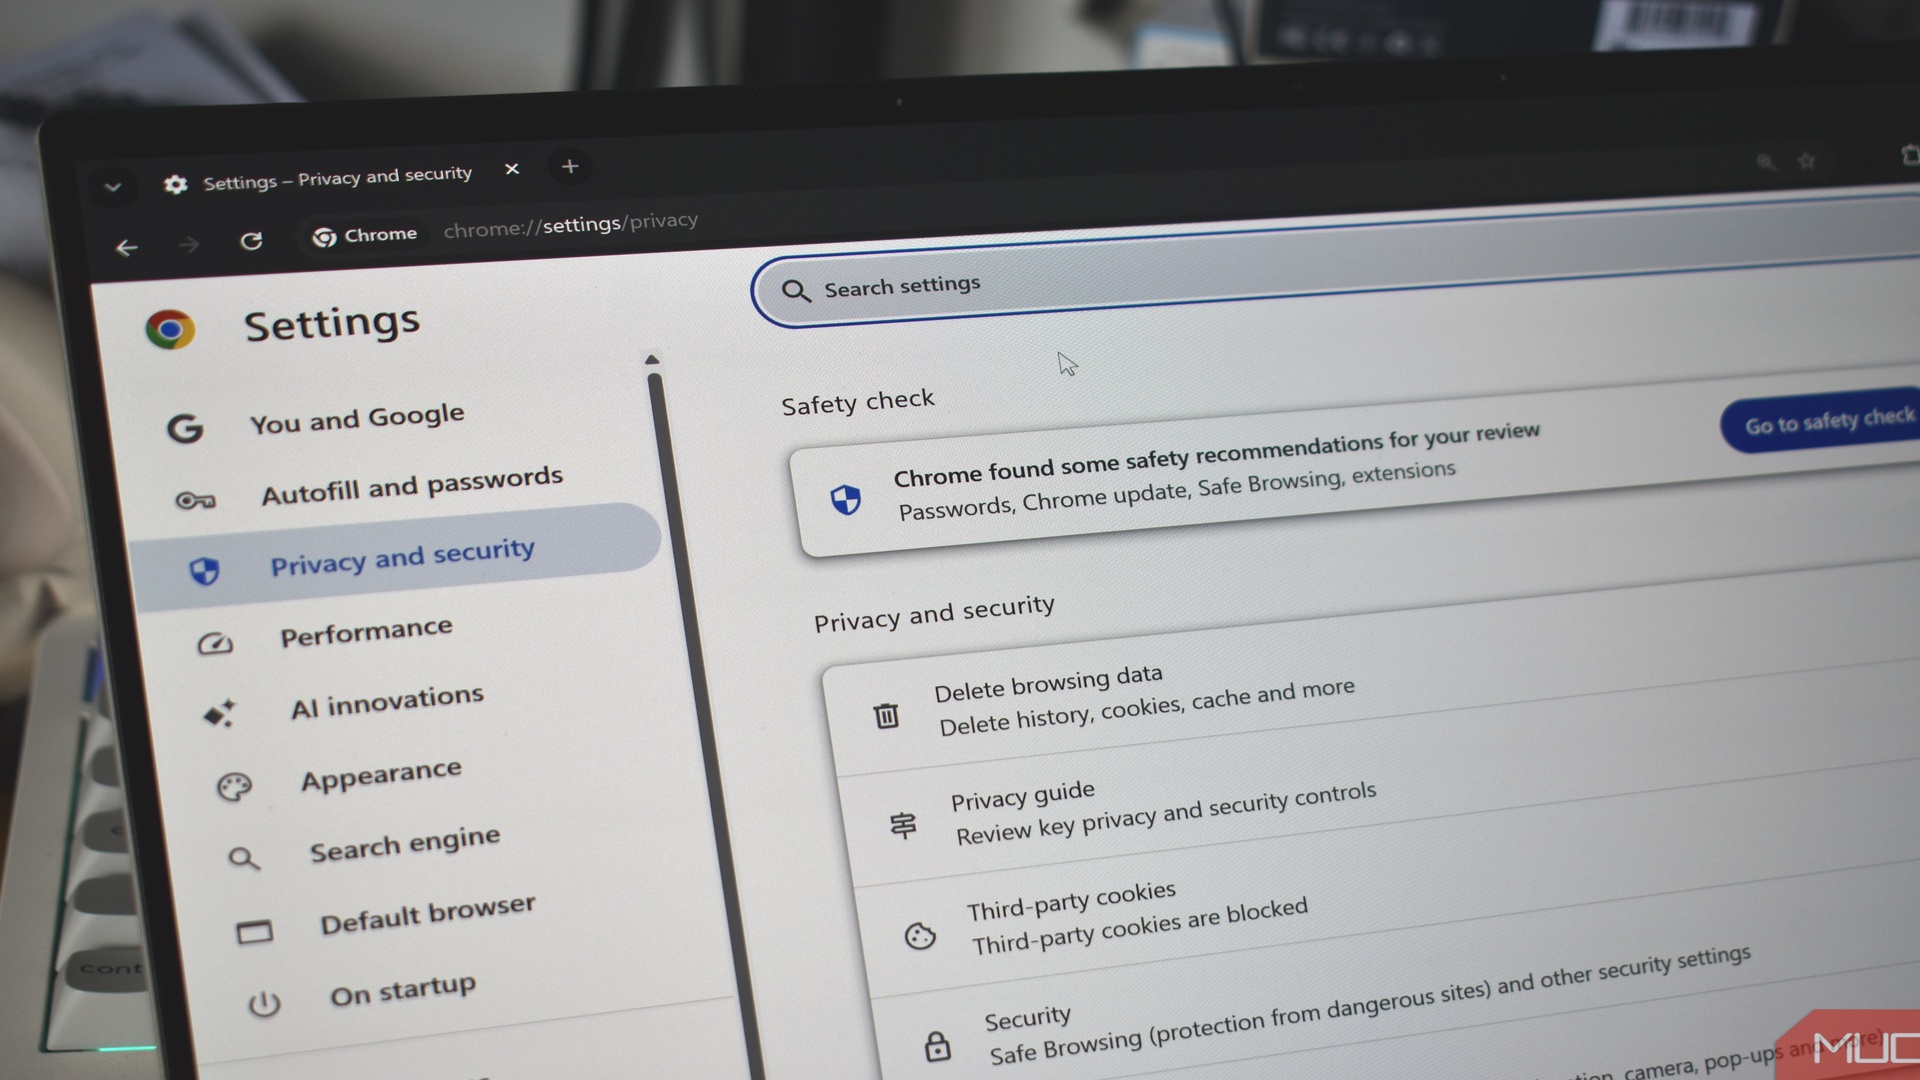
Chrome的设置改动相对直接。打开 chrome://settings/privacy,把第三方Cookie设置为”阻止”,再额外开启”阻止站点在无痕模式下设置第三方数据”。这一步能挡住绝大多数跨站追踪脚本,因为广告网络基本都靠第三方cookie工作。
进入 chrome://settings/security,选择”增强型保护模式”。这会启用Google的恶意软件和钓鱼防护,同时也会限制一些追踪功能。
在 chrome://settings/content 里把位置权限关掉——除非你确实需要基于位置的服务。相机和麦克风也关掉自动请求权限。JavaScript可以考虑对不受信任的网站禁用,虽然有些网站会因此功能异常。
很多人以为无痕模式就是隐私保护。实际上它只是不清除历史记录和cookie,也不让其他人看到你去了哪些网站。它不会隐藏你的IP,不会阻止指纹识别,也不会阻止雇主或网络管理员监控你的活动。正确的用法是在无痕窗口里只做一次性的敏感操作,比如登录网上银行,然后立刻关掉所有窗口,清除cookie和站点数据。
Firefox的隐私策略更激进一些。它的”增强型跟踪保护”可以设置为”严格”,直接拦截第三方cookie、指纹追踪器和加密货币矿化脚本。更厉害的是它的容器功能——你可以在同一个浏览器里为不同用途创建隔离的容器。工作容器、社交媒体容器、购物容器,彼此之间的cookie和追踪数据完全隔离。即使同一网站在不同容器里也被视为不同的用户。这对企业环境特别有用,能防止跨部门的追踪数据串通。
Edge基于Chromium,隐私设置和Chrome类似,但多了微软特有的Tracking Prevention功能,可以直接阻断已知追踪域名。InPrivate模式还支持”智能列表”,能自动阻止特定类型的追踪器。
DNS泄漏这个盲点
即使你把浏览器隐私设置都调好了,还有一个环节容易被忽略:DNS查询泄漏。
理论上,连接VPN后所有网络流量都应该通过隧道传输,包括DNS查询。但很多VPN客户端存在配置问题,导致DNS查询直接走了本地ISP的服务器。攻击者或ISP可以看到你的DNS查询记录,从而推断你在访问哪些网站——即使他们看不到加密流量内容。
检测方法很简单:连上VPN后访问 whoer.net 或 ipleak.net,看看显示的DNS服务器是不是VPN提供商的。如果是你ISP的DNS,就说明有泄漏。
解决这个问题有几个途径。一是选VPN时确认它提供Kill Switch和DNS泄漏保护功能,连接中断时Kill Switch会立即切断所有流量。二是在Windows设置里手动配置DNS,使用支持DNS-over-HTTPS的服务器,比如Cloudflare的1.1.1.1或Quad9的9.9.9.9。三是直接在Chrome或Firefox里启用DoH功能,这样即使VPN有泄漏,DNS查询内容也是加密的。
清除已有的追踪数据
配好隐私设置只是第一步,你还需要把浏览器里已经存在的追踪数据清掉。
进入浏览器设置,清除所有cookie和站点数据,同时勾选清除缓存的图片和文件。Firefox用户可以考虑安装Resurrect the Ghost扩展来重置指纹。Chrome用户可以在 chrome://flags/ 里启用Web Authentication Privacy标志。
还要检查一下站点权限,把那些不必要的相机、位置、通知权限全部撤销。最后清点一下已安装的扩展程序,移除不信任或不常用的插件——恶意扩展是常见的追踪来源。
企业怎么处理
浏览器追踪不只是个人隐私问题,也是企业数据安全的一部分。
企业代理服务器上可以部署浏览器隐私策略,强制所有员工设备使用统一配置。定期扫描内部网站,检测是否存在未授权的第三方追踪脚本。通过Chrome企业管理控制台这类工具统一推送隐私设置,比逐个配置可靠得多。
如果发现员工设备上有大量未授权的第三方cookie,应该立即做端到端扫描,评估数据泄露范围。涉及敏感业务系统的浏览器会话,考虑强制重置所有认证令牌。浏览器隐私合规检查应该纳入新员工入职和设备发放的标准流程。
总结
回到最初的问题:浏览器隐私配置好了,VPN是不是就没用了?
VPN还是有价值的,但它的价值被高估了,浏览器隐私的价值被低估了。如果你只关心IP地址不被暴露,VPN够用。但如果你想真正减少被追踪、被画像、被操纵的风险,浏览器层面的配置才是关键。
隐私保护没有银弹。花半小时把浏览器的隐私设置调一遍,你可能会发现自己一直被追踪得有多彻底,而解决方案其实一直就在手边。
