你的杀毒软件订阅可能毫无用处,Windows Defender已经够用
你的杀毒软件订阅可能毫无用处,Windows Defender已经够用
Diebug你的杀毒软件订阅可能毫无用处,Windows Defender已经够用
你是否还在为杀毒软件订阅付费?每年几十到上百美元,换来的是任务栏上一个小小的盾牌图标。
如果你用的是Windows 10或Windows 11,答案可能让你惊讶:你很可能根本不需要这个订阅。
Windows内置的Windows Defender(现在叫Microsoft Defender Antivirus)已经提供了全面的恶意软件防护,而且它是免费的。微软在过去十年里不断改进这个功能,现在它的能力已经足以应对大多数家用和小型企业环境。
这个问题背后是一个更大的趋势:免费安全解决方案正在追上付费方案。
早期,Windows Defender只是一个反间谍工具,你需要第三方杀毒软件来防护病毒和恶意软件。但2009年Windows 7时代,微软开始将完整的杀毒功能集成到Defender中。到了Windows 10,Defender已经是一个完整的杀毒解决方案。
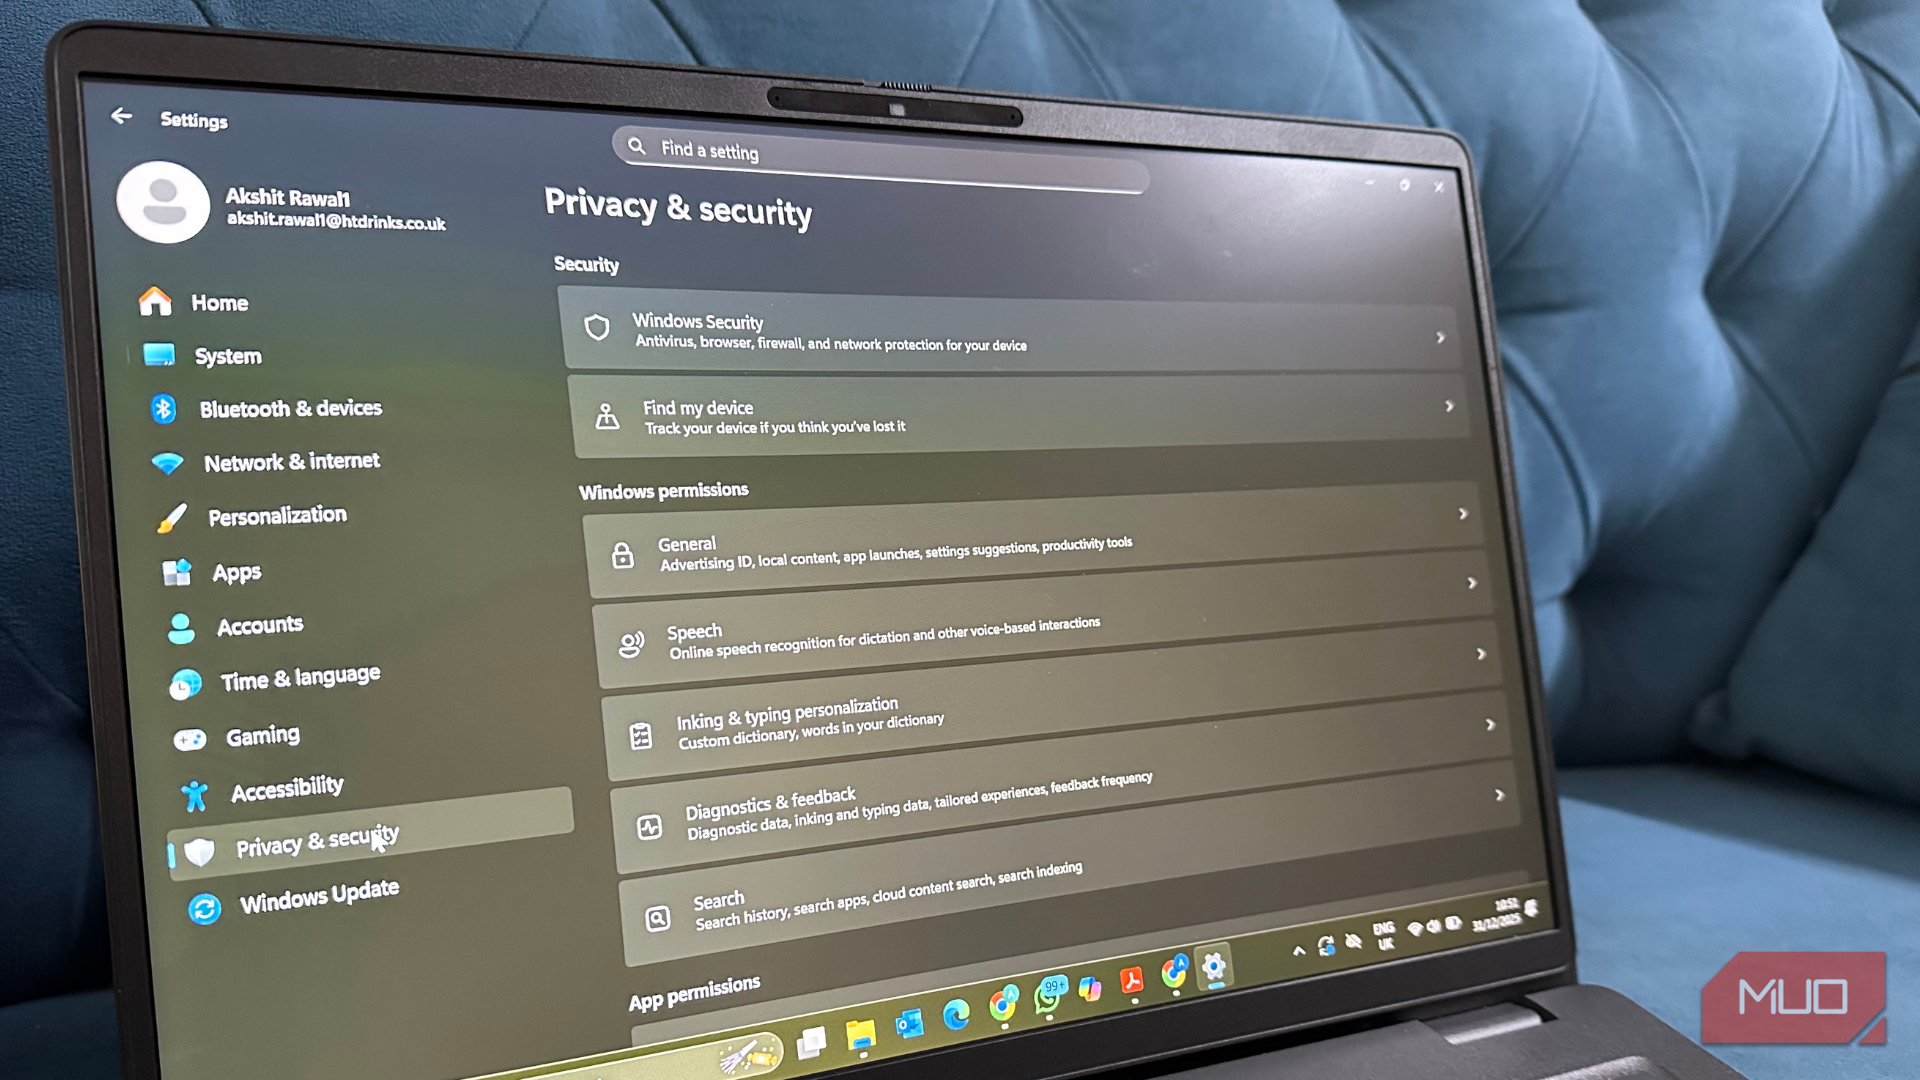
现在的Windows安全中心整合了五个关键功能:病毒与威胁防护、防火墙与网络保护、应用与浏览器控制、设备安全性、以及基于云的保护。这些功能协同工作,形成一个多层防护体系。
微软还利用云-based威胁情报网络。当你下载可疑文件或打开危险链接时,Defender会向微软发送查询,获取实时威胁数据,然后做出响应。这种基于云的协作机制让数百万台Windows设备共同学习、共同防护。
风险影响分析
继续使用第三方杀毒软件的主要风险是资源消耗。杀毒软件在后台运行时会占用CPU、内存和磁盘I/O。对于性能敏感的计算机或老旧硬件,这可能导致明显的性能下降。
多个安全软件同时运行可能产生冲突。当两个杀毒软件都声称要保护你的系统时,它们可能会互相干扰,反而降低整体安全性。
有些第三方杀毒软件会收集用户使用数据,用于”改进产品”或”广告投放”。虽然大多数公司声称这些数据是匿名的,但你无法真正验证这一点。
相比之下,Windows Defender的数据收集受到更严格的合规要求约束,特别是对于企业用户。对于受监管行业,使用未经认证的安全软件可能导致合规问题。Windows Defender通过了多项安全认证,包括Common Criteria和AV-TEST,可以作为合规性证据。
解决方案
打开Windows设置,进入”更新和安全” > “Windows安全中心”,检查以下项目的状态。
病毒与威胁防护:确保”实时保护”已启用。这是核心功能,会持续扫描运行中的文件和程序。
防火墙与网络保护:确认所有网络配置文件(域、专用、公用)的防火墙都已启用。
应用与浏览器控制:检查”基于声誉的保护”是否开启。这可以阻止已知的恶意应用和网站。
设备安全性:查看核心隔离是否启用,特别是在内存完整性方面。
使用Windows Defender本身已经足够,但你需要了解它的局限性。
它不能保护你免受社会工程学攻击。钓鱼邮件、恶意网站诱导你手动下载恶意软件的情况,Defender无法完全阻止。
它对已知威胁的响应很快,但对新型零日攻击的防护仍然依赖行为分析和云查询。这意味着如果你的网络断开,本地防护能力会略有下降。
它不保护你的隐私。Defender关注的是恶意软件,而不是数据泄露或跟踪。你需要其他工具来保护隐私。
首先,禁用任何第三方杀毒软件。在设置中找到”应用和功能”,卸载杀毒软件,并确认Windows自动重新启用Defender。
其次,配置以下关键设置。
开启实时保护:设置 > Windows安全中心 > 病毒与威胁防护 > 管理设置 > 打开”实时保护”。
启用云-based保护:在同一页面,打开”发送到Microsoft”选项,这可以让Defender更快地获取新威胁信息。
配置自动扫描:设置定期完整扫描,例如每周一次,以确保没有遗漏的威胁。
启用防火墙:确保所有网络配置文件都启用了防火墙。
软件只是防护的一部分。更重要的是建立一些基本习惯。
保持系统更新:Windows Update不仅修复漏洞,还改进安全功能。确保自动更新已启用。
谨慎下载:只从可信来源下载软件,避免使用破解版或来源不明的安装包。
邮件警惕:对可疑邮件保持警惕,特别是带有附件或链接的邮件。
定期备份:使用Windows的”备份和还原”功能或OneDrive,定期备份重要文件。
在企业安全运营中,我们见过太多类似的案例:用户安装了三个不同的安全软件,每个都声称提供最佳保护,结果系统变慢、冲突不断、防护效果反而下降。
最好的防护来自纵深防御策略。Windows Defender是一个强大的基础层,但它不应该成为你唯一的安全措施。结合行为监控、网络过滤、用户教育,才能形成有效的防护体系。
对于企业环境,我们建议部署EDR解决方案作为补充,实施网络分段限制横向移动,定期开展安全培训。
Windows Defender已经是一个成熟、全面的安全解决方案。继续使用付费杀毒软件不仅浪费资源,还可能降低系统性能。
核心要点:
Windows Defender提供全面的恶意软件防护,包括实时扫描、云-based威胁情报、防火墙等。
第三方杀毒软件可能消耗系统资源、产生冲突,并收集用户数据。
正确使用Windows安全功能需要配置关键设置,并保持良好的安全习惯。
企业环境应结合EDR和网络分段,形成纵深防御。
安全不仅仅是安装一个软件,而是建立一套防护体系和习惯。

Windows安全中心整合了多层防护功能
原文来源:MakeUseOf