隐藏Wi-Fi网络根本不安全——我用一台设备就证明了
Diebug隐藏Wi-Fi网络根本不安全——我用一台设备就证明了
隐藏Wi-Fi网络,是一种很流行的”安全错觉”。
很多人认为,只要不广播SSID,网络就是安全的。就像把房子藏在树林里,别人找不到,就安全了。但现实是,网络仍然在那里,只是”普通”的设备看不到它。
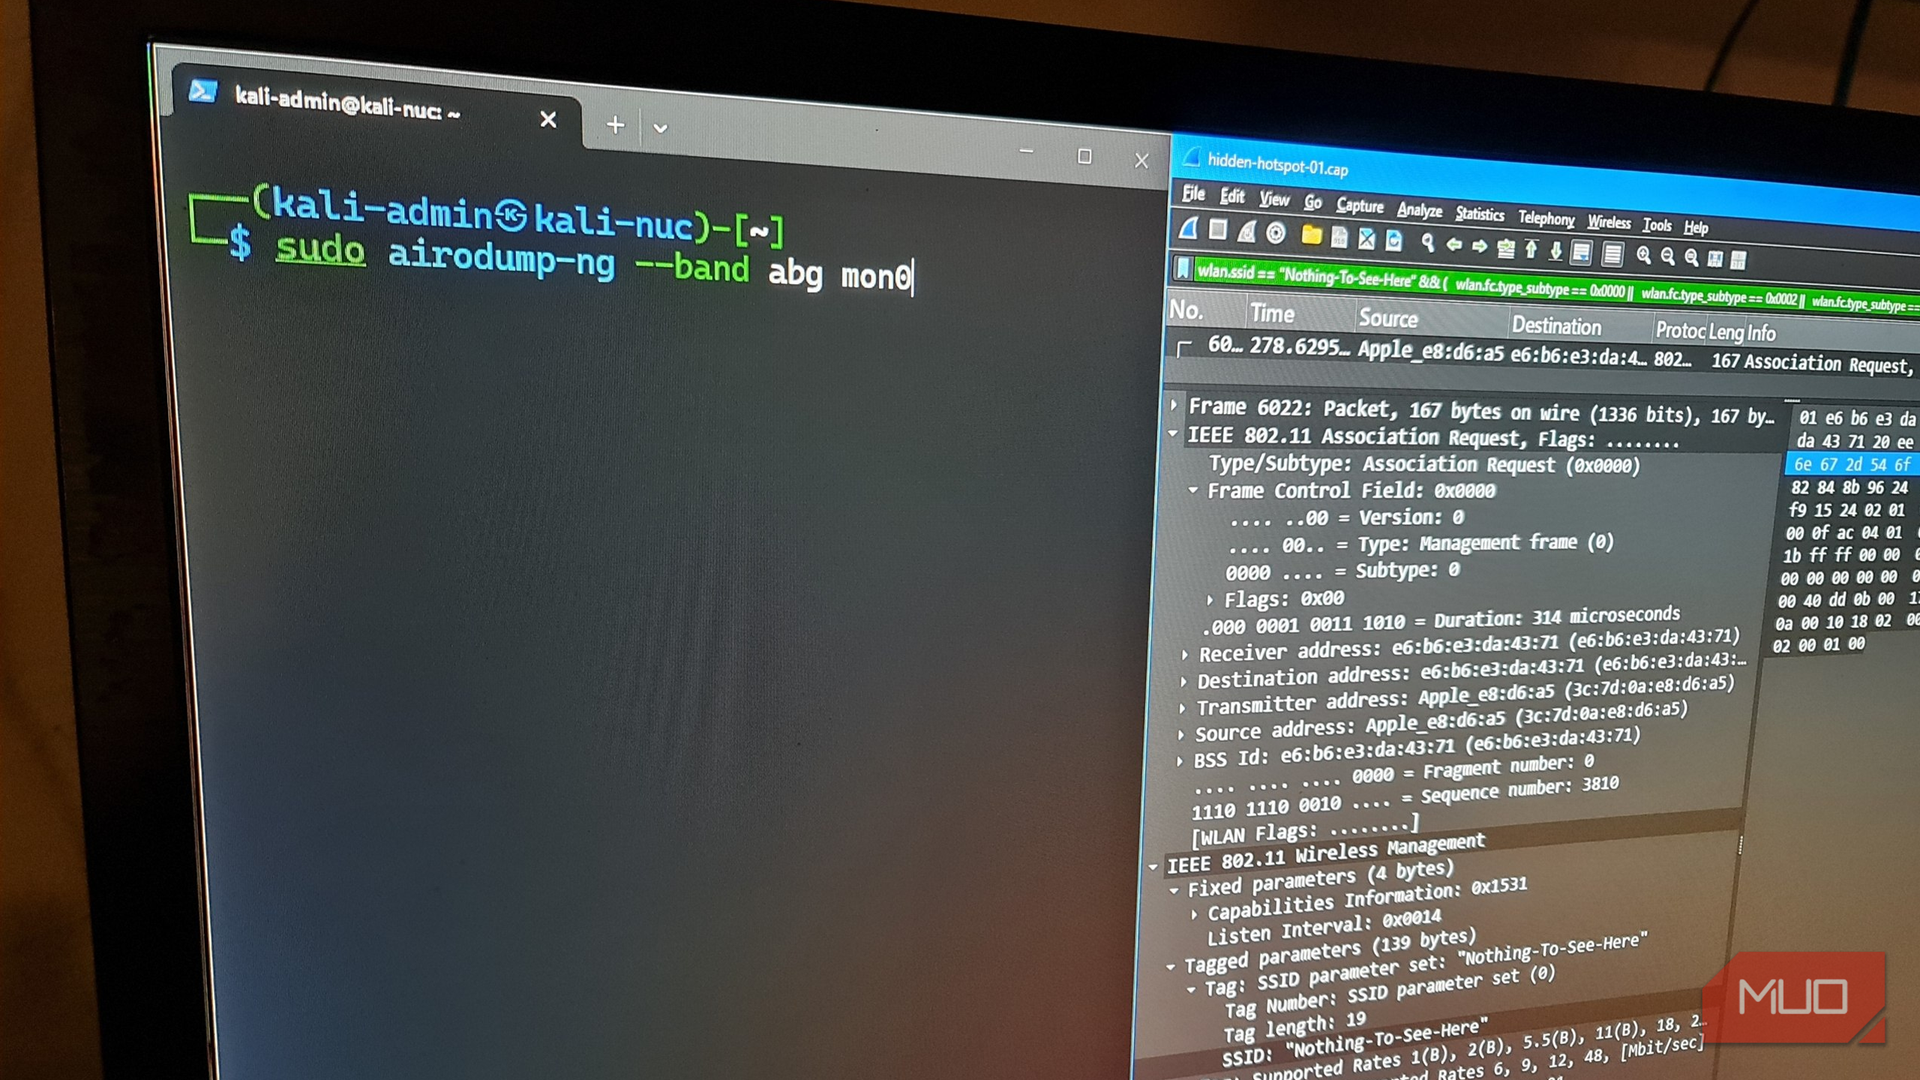
我创建了一个名为”Nothing-To-See-Here”的隐藏热点,然后用一台旧Intel NUC运行Kali Linux,观察哪些信息会被广播出来。结果证实了一个简单的事实:隐藏SSID并不能阻止任何人发现你的网络。
Wi-Fi网络的工作方式决定了隐藏SSID的局限性。当一个设备连接到Wi-Fi时,它会发送一个”关联请求”(Association Request),其中包含要连接的网络名称。这个请求是明文的,任何人都可以用无线网卡捕获。
更关键的是,当隐藏网络的设备(比如你的手机、笔记本电脑)尝试重新连接时,它会周期性地广播probe request,里面同样包含网络名称。即使你从电脑上断开这个网络,你的手机可能仍在后台广播这个信息。
我测试的场景很简单:创建一个隐藏热点,名称为”Nothing-To-See-Here”;用Windows笔记本连接这个热点,确认它在普通Wi-Fi列表中消失;用iPad连接同一个热点,iPad立即显示了网络名称(因为它已经保存了配置);用Kali Linux配合Airodump-ng扫描,隐藏的网络立即出现在列表中。
结果:网络名称在Windows上不可见,但在iPad和Kali中完全暴露。
对于企业用户,隐藏SSID的误区可能导致错误的成本投入——将安全预算花在无效的措施上,忽略了真正重要的防护;安全审计失败——安全审计发现”我们隐藏了SSID”作为安全措施,但实际上该措施无效;员工困惑——员工可能认为隐藏SSID是安全的,从而降低其他安全措施的重视。
攻击者捕获SSID后,可以针对性地构造攻击工具(如针对特定SSID的evil twin攻击),收集网络信息为后续攻击做准备,在大型场所收集周围所有网络的SSID信息,构建网络地图。
对于需要合规认证的企业,隐藏SSID不能替代真正有效的安全措施。PCI DSS、ISO 27001等标准要求的是”有效的访问控制”,而隐藏SSID无法提供真正的访问控制。
解决方案
你可以用以下步骤测试。首先确认你的设备在普通Wi-Fi列表中看不到隐藏网络。然后用另一台设备(如手机)连接这个隐藏网络,查看这台设备是否会广播网络名称。最后使用Airodump-ng等工具扫描,确认隐藏的网络是否可见。
1 | # 设置无线网卡为监控模式 |
隐藏SSID的真实效果:能阻止普通用户无意中连接到你的网络,不能阻止任何有基本技术知识的人发现你的网络,可能会增加你自己的连接复杂度(需要手动输入网络名称)。
与其依赖隐藏SSID,不如实施以下真正的安全措施。
使用WPA3加密:WPA3是目前最安全的Wi-Fi加密协议,提供了更强的加密和抗暴力破解能力。如果路由器不支持WPA3,至少使用WPA2-AES。
使用强密码:Wi-Fi密码应该至少16位,包含大小写字母、数字和特殊字符。避免使用常见词汇或个人信息。
启用MAC地址过滤:虽然MAC地址也可以被伪造,但这是一个额外的安全层,可以增加攻击者的难度。
定期更新固件:路由器厂商会定期发布安全补丁,确保你的路由器运行最新版本。
使用访客网络:将访客设备与主网络隔离,防止访客设备被攻陷后影响主网络。
关闭WPS:WPS存在已知安全缺陷,攻击者可以通过暴力破解获取PIN码。
企业用户应该建立统一的无线安全策略:所有无线接入点使用WPA3加密,定期审计无线网络配置,部署无线入侵检测系统(WIDS),限制无线接入点的物理位置。
家庭用户应该使用路由器管理界面检查安全设置,启用路由器内置的防火墙,关闭远程管理功能,定期更换Wi-Fi密码。
在安全运营中,我们经常看到企业把”隐藏SSID”当作安全合规的证据。但这恰恰是一个危险的信号——说明安全团队可能混淆了”表面合规”和”实际安全”。
我遇到过这样一个案例:一家企业的安全团队报告说他们已经”隐藏了SSID”作为安全措施。我们建议他们进行无线渗透测试,结果攻击者在10分钟内就发现了隐藏网络,并成功连接到它。
真正的无线安全应该关注四件事:加密强度(WPA3是底线,WPA2是最低要求)、访问控制(802.1X认证、证书认证等机制)、网络分段(将无线网络与内网隔离,限制横向移动)、持续监控(部署无线入侵检测系统,实时发现异常活动)。
对于企业安全团队,我的建议是:不要依赖隐藏SSID作为安全措施,建立无线安全基线,所有接入点必须符合标准配置,定期进行无线渗透测试,培训员工识别可疑的无线热点。
隐藏Wi-Fi网络就像一个把钥匙藏在门垫下的行为——你能骗过大多数人,但骗不过任何有基本常识的人。
核心风险:隐藏SSID不能阻止技术攻击者,网络名称仍会以明文形式暴露。
核心措施:使用WPA3加密、强密码、MAC地址过滤、定期更新固件。
管理建议:不要依赖隐藏SSID作为安全措施,建立真正的无线安全策略。
安全不是一种感觉,而是一种配置。隐藏SSID给你一种”更安全”的感觉,但它实际上并没有提供任何实质性的安全保障。

在Android热点设置中启用”隐藏网络”选项
在Kali Linux中设置无线网卡为监控模式,捕获网络流量
Windows Wi-Fi列表中不显示隐藏网络,但这不代表网络不存在
Airodump-ng扫描结果显示隐藏网络(ESSID显示为
原文来源:MakeUseOf