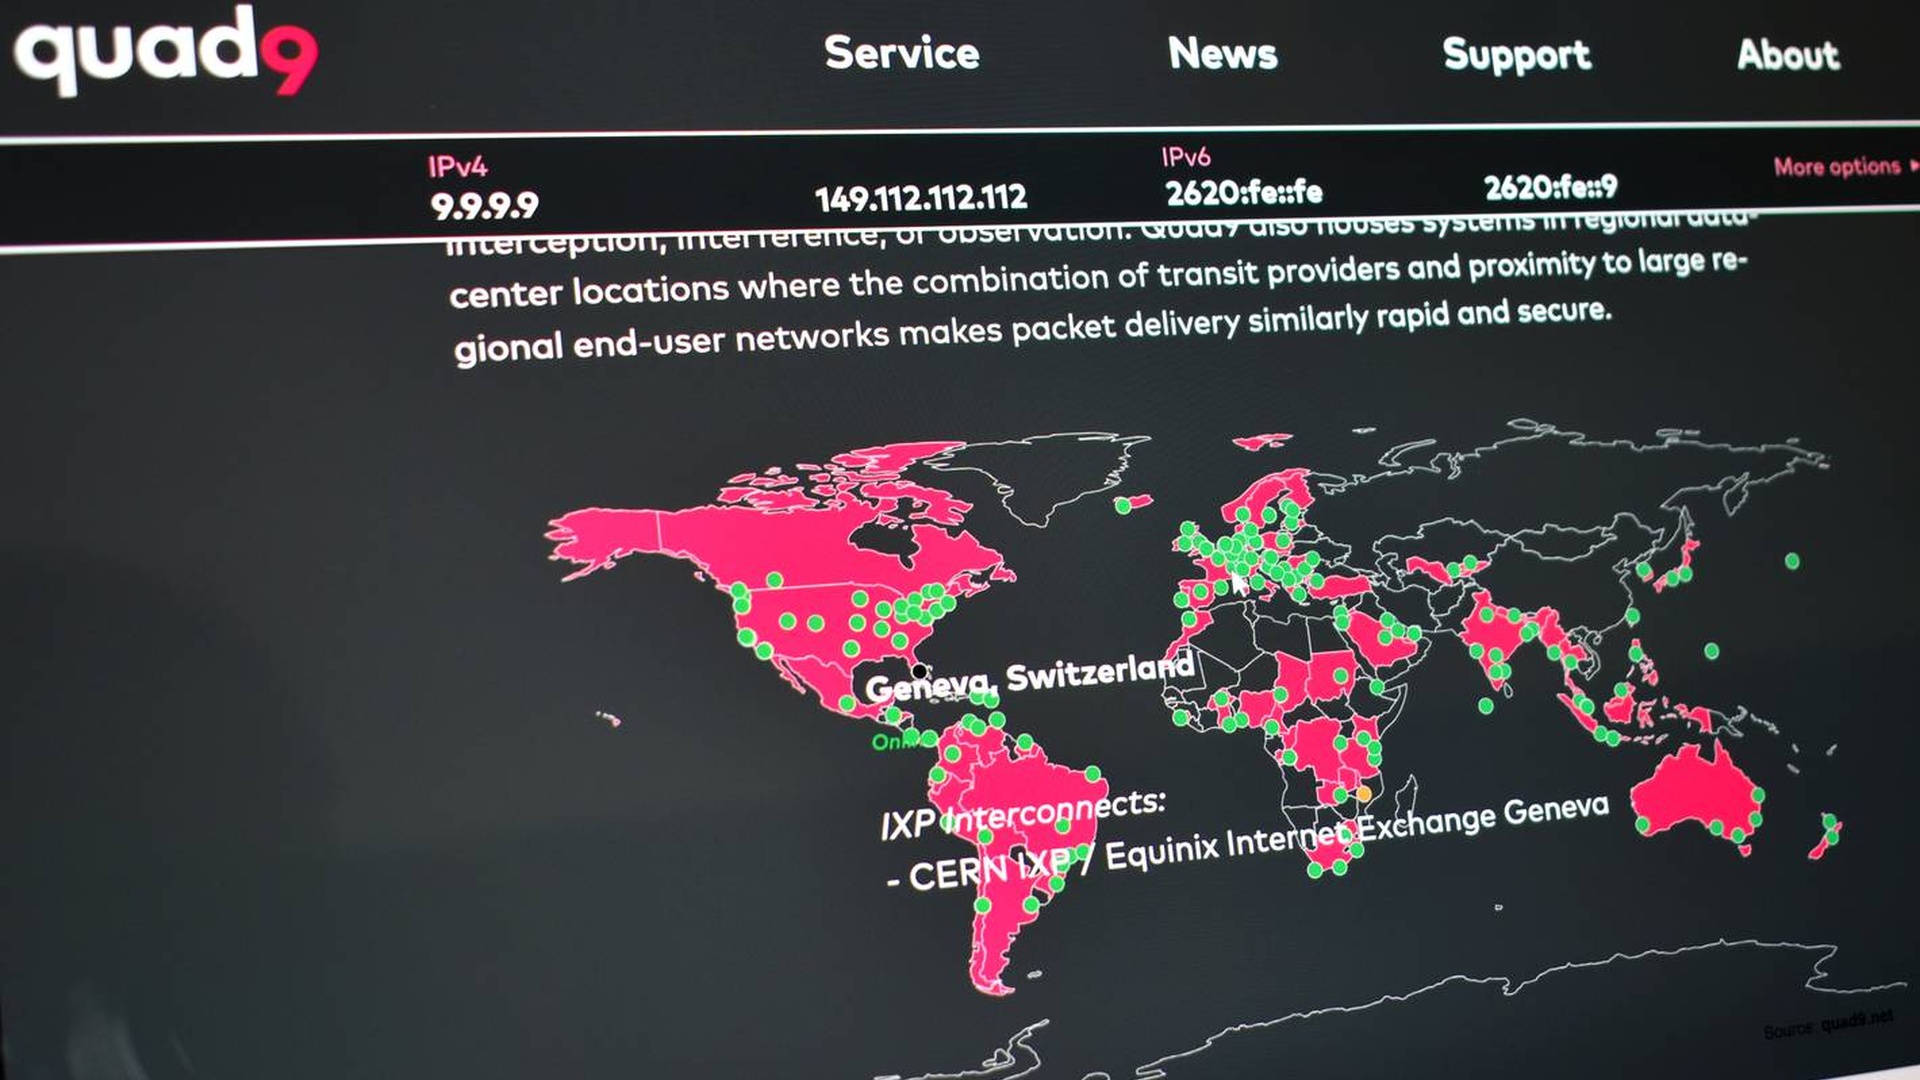
换了DNS提供商后,我终于摆脱了美国监控法案的管辖
Diebug大家都在问哪个DNS最快,但其实问错了问题
关于DNS,绝大多数人的第一个问题是:哪个最快?
这个问题本身就没有意义。大多数DNS提供商的响应速度差异在毫秒级别,取决于你的地理位置。真正重要的不是速度,而是两个被长期忽视的因素:位置,和隐私。
这就是我從Cloudflare的1.1.1.1切换到Quad9的9.9.9.9的原因。
DNS提供商的地理位置决定了一切
DNS提供商遍布全球,拥有覆盖各大洲的服务器网络,目的是让你解析请求的速度尽可能快。但这并不意味着它们能逃脱所在司法管辖区的法律约束。
当一个国家的执法机构需要你的DNS查询记录时,他们不需要穿越国界去调取——他们只需要找到运营该DNS服务的公司,然后依据本国法律发出传票。
这就是司法管辖权的问题。
2021年,Quad9将其总部从加州搬到了瑞士。这个决定背后是一个清晰的逻辑:瑞士拥有世界上最为严格的隐私保护法之一,而且瑞士不受美国CLOUD Act的管辖。
CLOUD Act是什么
2018年美国通过的CLOUD Act(Clarifying Lawful Overseas Use of Data Act)赋予美国执法机构一种能力:可以要求美国科技公司提供其存储在任何地方的用户数据,无论这些数据存储在哪个国家。
这意味着,如果你的DNS提供商是一家美国公司——哪怕它的服务器物理位于其他国家——美国执法机构理论上可以通过CLOUD Act要求它交出你的DNS查询记录。
Cloudflare是一家美国公司。尽管它承诺不日志记录用户数据,但法律层面的保护力度取决于它是否愿意承担法律风险,以及它所处的司法管辖区有多强。
Quad9的瑞士保护
Quad9在2021年从加州搬到瑞士,这不是一个营销噱头。瑞士的联邦数据保护法对个人信息有着严格的定义和保护,而且瑞士不属于美国CLOUD Act的管辖范围。
更重要的是,Quad9明确声明:其基础设施不存储任何关于用户的个人数据。这意味着即使收到执法请求,他们也确实没有数据可以提供。
Quad9还免费提供恶意软件过滤功能,会拦截已知的恶意域名解析请求,相当于在网络入口处设置了一道免费的安全屏障。
切换方法
切换DNS非常简单,只需要更改设备或路由器的DNS设置:
Quad9非恶意软件过滤DNS:9.9.9.9(主)和 149.112.112.112(备用)
Quad9恶意软件加phishing过滤DNS:9.9.9.10(主)和 149.112.112.10(备用)
建议同时启用DNS over HTTPS或DNS over TLS,这样你的ISP也无法看到你的DNS查询内容。
这不是万能药
切换DNS提供商只是隐私保护的一个层面。你的终端设备、使用的App、浏览行为——这些仍然是数据收集的主要入口。ISP在你连接到目标网站之后,仍然可以看到你访问了哪些IP地址。
但如果你的目标是减少DNS查询数据被美国执法机构调取的可能性,那么Quad9是一个合理的选择。它不是在保护你的一切,但它确实在一个具体的法律层面提升了你的隐私防护等级。
为什么这是一个容易被忽视的安全决策
大多数人在选择DNS时只考虑速度和可用性。但从安全运营的角度来看,DNS是一个非常重要的攻击面。攻击者可以通过DNS隧道技术建立隐蔽的数据通道,也可以通过劫持DNS解析将受害者重定向到恶意网站。
选择一个受更强隐私法律保护的DNS提供商,是降低这类风险的一个基础步骤。它不能解决所有问题,但它是构建纵深防御体系中的一环。
如果你关注DNS隐私且身处美国司法管辖区,将DNS切换到Quad9 9.9.9.10,并配合DoH或DoT使用。这是一次几乎零成本的隐私提升。
