Apple Watch Series 12语音监听功能:便利还是隐私噩梦?
DiebugApple说它在保护你的隐私
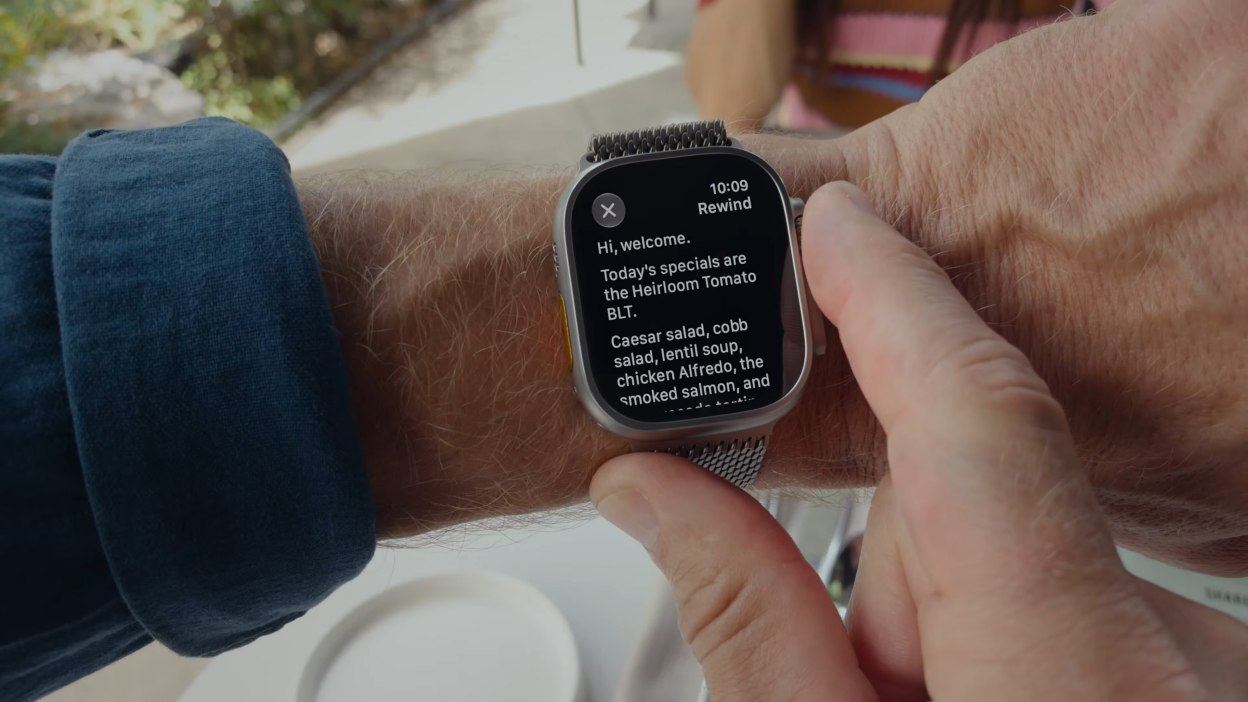
9月9日的苹果发布会上,Apple Watch Series 12和Ultra 4发布,其中一项新功能引起了安全社区的注意:Audio Intelligence。这个功能包含两个子特性——Live Rewind和Siri Recap,前者让你双击数码表冠就能查看过去15秒的对话文字记录,后者会在每天结束时生成你全天对话的AI摘要。
苹果在发布会上强调了这个功能的隐私保护措施:音频不会在设备上存储,而是实时处理后立即删除;只有截断后的数据才会上传到Apple Private Cloud Compute进行AI处理;传输过程采用端到端加密。
听起来很安全。但如果你仔细看看这些数据流动的路径,会发现一些问题比官方说法更复杂。
数据从哪儿来,到哪儿去
让我把整个数据流拆解开来看。
Apple Watch Series 12和Ultra 4搭载S11芯片,上面有一个叫Secure Enclave的分区存储区域。当你启动Audio Intelligence功能时,手表会持续采集环境音频,这些音频首先被加密后传送到配对的iPhone上的Secure Enclave。
iPhone上的AI模型会对音频进行本地转录,生成一份长度约为原始音频一半的摘要,同时移除所有可识别身份的信息。完成转录后,原始音频数据会被覆盖删除。
接下来,这份转录文本会和一些通用元数据(比如大致位置和时间戳)一起上传到Apple的Private Cloud Compute服务器。苹果声称在这个阶段,音频数据已经不再与你的Apple ID关联,并且通过第三方中继服务隐藏了你的IP地址。
在服务器上,Siri AI会对数据进行总结。这就是你每天收到的文字摘要的来源。
七天后,这些摘要会自动删除——除非你选择手动保存。一旦保存,数据就会上传到你的iCloud存储,甚至可能被保存到Apple Notes或Journal应用中。
问题出在哪儿
这个流程看起来设计得很严谨,但有几个关键问题被忽略了。
第一个问题是账户层面的安全。苹果强调的是服务器级别的防护,但现实中的泄露往往发生在账户层面。今年1月,一份包含90万个iCloud登录凭证的数据公开泄露。这些人中,有多少人开启了Audio Intelligence?他们的对话摘要是否也被泄露了?我们不知道。
第二个问题是数据存储的不可控性。如果你选择了保存对话摘要,这些数据会进入你的iCloud。而iCloud的访问权限管理并不像你想象的那么严格——一旦有人获取了你的Apple ID密码,他们就能看到你所有保存的摘要,包括那些你可能不愿意让任何人看到的私密对话。
第三个问题是他人隐私的忽视。这个功能在你不知情的情况下录制了周围人的对话。就算苹果加了音频提示音和视觉提示,这些提示也很短暂,很容易被忽略。你的同事、朋友、家人可能根本不知道自己正在被录制,更不知道这些数据会被上传到云端进行AI处理。
第四个问题是端点安全。你的iPhone是你的核心数据枢纽,它同时运行着Apple Watch的数据收集。如果iPhone被恶意软件感染,或者你的Apple ID被攻破,Audio Intelligence产生的所有数据都会暴露。这不是理论风险——iCloud账户被盗的案例每年都有数千起。
企业环境下的额外风险
如果你在企业环境中使用Apple Watch,情况会更复杂。
首先,你的工作对话可能包含商业机密、客户信息或内部决策内容。这些数据被上传到苹果服务器进行处理,虽然苹果声称不会查看具体内容,但你无法完全信任这个承诺。
其次,如果你的公司使用了MDM(移动设备管理)方案,管理员可能能够访问你设备上的一些数据。即使Apple Watch的数据存储在独立的Secure Enclave中,配对的iPhone上的应用仍然可能受到企业管理策略的影响。
最后,如果你的公司有任何合规要求(比如金融行业的HIPAA或GDPR),使用这个功能可能会违反数据本地化或数据处理的相关条款。你在未经同事同意的情况下录制他们的对话,并上传到第三方服务器,这可能构成合规风险。
防御建议
面对这种”便利优先”的设计,企业和个人应该采取哪些防御措施?
对于企业IT部门:
- 明确制定可穿戴设备使用政策。如果员工使用Apple Watch等设备的隐私功能可能影响企业数据或同事隐私,应该有明确的规范。
- 评估MDM策略对可穿戴设备的影响。确保管理策略不会意外暴露员工的个人数据。
- 考虑在敏感会议环境中禁用音频录制功能,或要求员工关闭Audio Intelligence。
对于个人用户:
- 仔细评估你是否真的需要这个功能。大多数人在一天中并不需要进行对话总结,这个功能的使用场景其实很有限。
- 如果确实要使用,尽量不要保存对话摘要。让它们在七天后自动删除,减少数据存储风险。
- 检查你的iCloud安全设置。启用双重认证,定期审查登录活动,确保账户没有被入侵。
- 在使用这个功能时,提前告知周围的人。这不仅是道德问题,也可能涉及法律风险。
对于安全运营团队(AISOC视角):
从SIEM的角度看,可穿戴设备的数据泄露往往被忽视。传统的端点检测和响应工具可能不会监控Apple Watch的数据流,因为它们不在常规的管理范围内。建议在威胁监控策略中纳入可穿戴设备的数据异常检测,特别是当检测到大量数据上传到非企业控制的云服务商时。
技术实现背后的代价
Apple在技术上确实做了一些努力来保护用户隐私。Secure Enclave、端对端加密、本地处理等措施都是真实的安全改进。但问题在于,这些措施主要针对的是”技术攻击者”——能够拦截数据传输或入侵服务器的人。
它们没有解决的是”账户攻击者”——通过钓鱼、密码复用或漏洞获取你Apple ID的人。对于这类攻击,你的对话摘要和数据一样脆弱。
而且,Apple的设计默认是”收集-处理-存储”,即使他们说可以关闭,默认开启的状态意味着大多数用户不会主动去检查隐私设置。这是一种典型的”黑暗模式”(dark pattern)设计——让隐私保护变得复杂,让便利变得简单。
总结
Apple Watch的Audio Intelligence功能是一个典型的技术便利与隐私风险并存的案例。技术上做得不错,但实际部署中留下了多个安全隐患。
对于企业来说,关键是不要假设员工会使用这些功能,或者假设使用后会对你没有影响。可穿戴设备正在成为新的数据泄露面,而大多数组织还没有准备好应对这个面。
对个人用户来说,最简单的建议是:如果你不确定是否需要一个功能,就不要开启它。尤其是当这个功能涉及到收集你周围人的数据,并上传到第三方服务器时。
隐私不是一种功能,而是一种选择。而大多数用户根本没有做出这个选择的机会。
