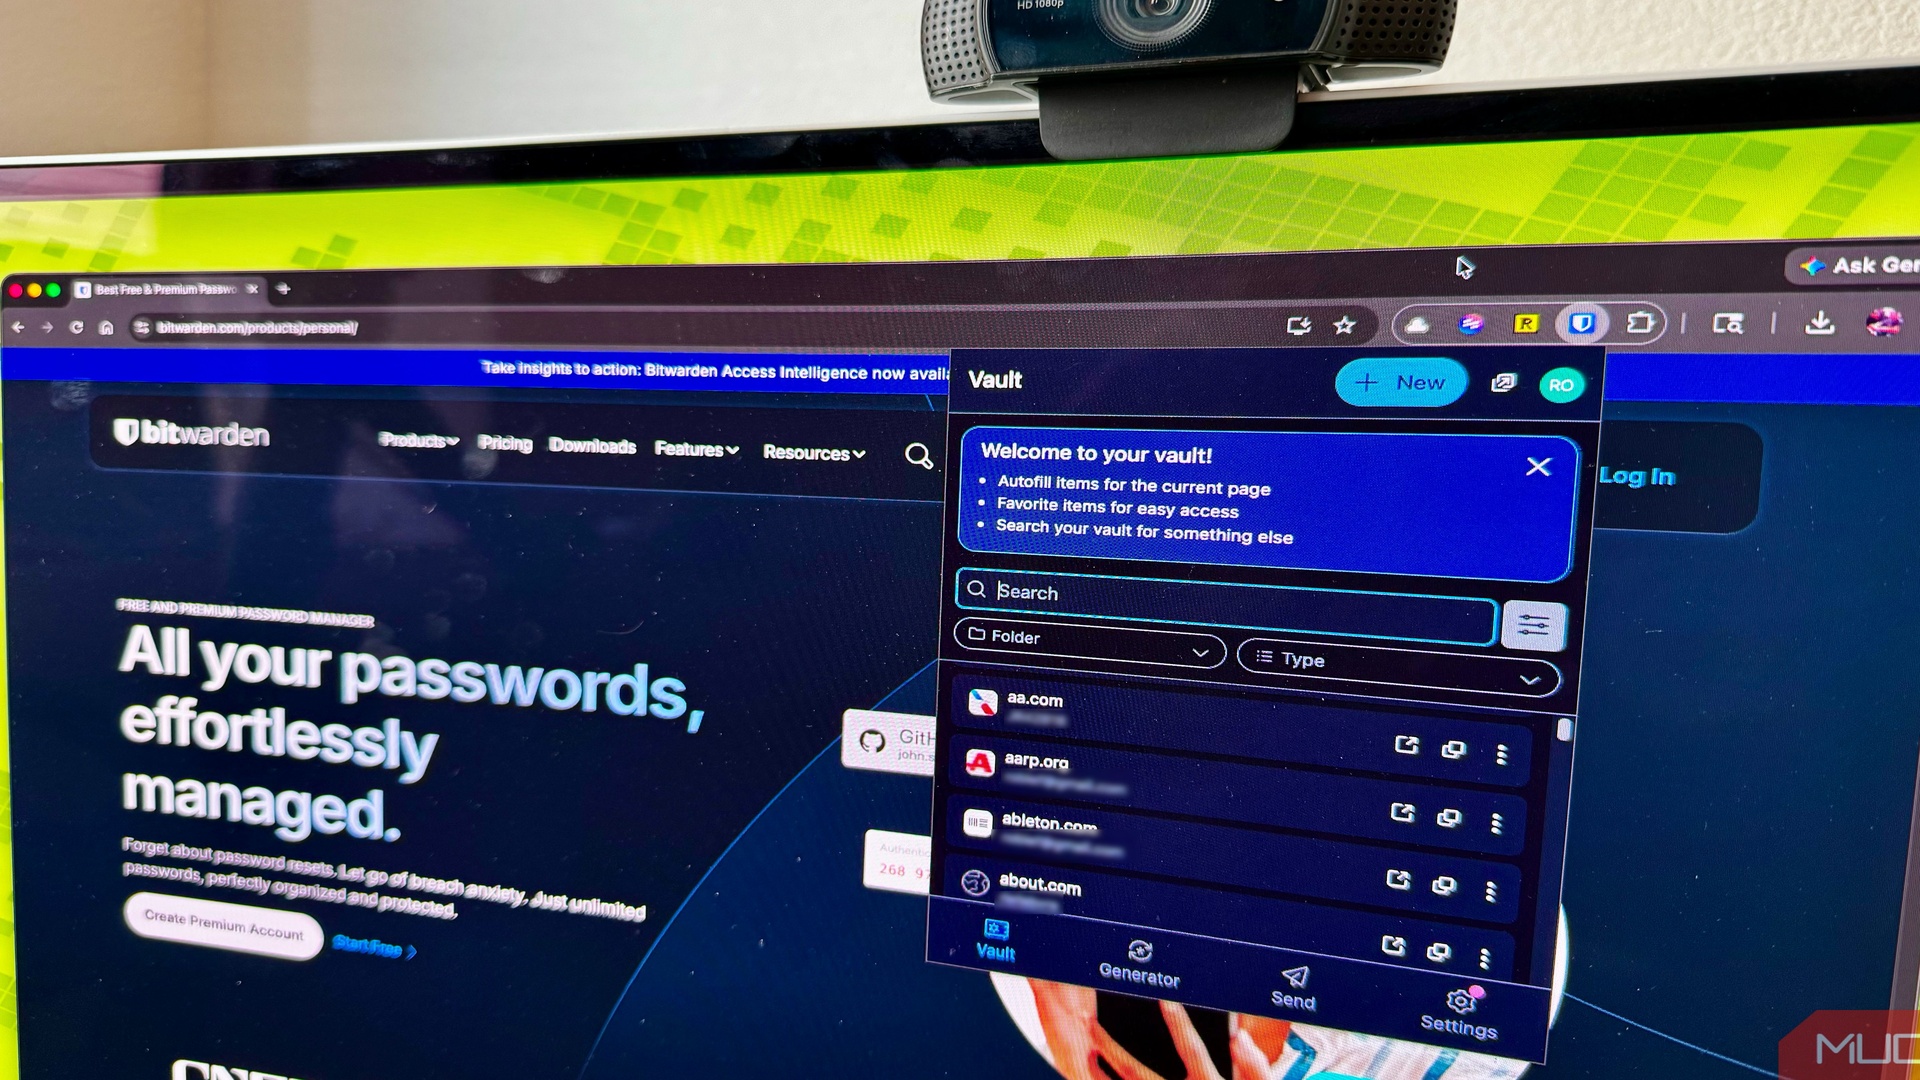
我关掉了自动填充,密码管理器终于让我感到安全了
Diebug我以为自动填充很安全,直到我意识到自己根本没在看页面
我给Bitwarden开了”页面加载时自动填充”功能,理由很直接——想让密码管理器自动干活,不用每次都手动操作。打开登录页面,字段自己填好,继续做别的事。
后来我发现自己根本不看页面。凭据出现的时候,我甚至没确认URL对不对。
所以我关掉了自动填充。不是完全不用,只是不让它在页面加载时就填好。多点的点击确实烦了一两天,但这可能是我做过的最好的安全改变之一——不是因为我想到的那个原因。
自动填充到底有什么问题
密码放在加密的保险箱里是安全的。但一旦你把它填进网页,你就在信任这个页面了。
页面加载自动填充的问题在于它把”信任”这个动作提前了。你在看清页面之前就提交了凭据。攻击者不需要破解你的密码管理器——他们只需要让你在一个错误的页面上触发自动填充。
Clickjacking攻击的现实案例
2025年,1Password回应了一类针对密码管理器的clickjacking攻击。攻击者可以在登录页面上叠加一个透明或半透明的界面,让用户以为自己点击的是正常按钮,实际上触发的是自动填充并提交凭据到攻击者控制的页面。
Bitwarden默认禁用了页面加载自动填充,并且会在不受信任的iframe中阻止自动填充,在HTTP页面填写期望HTTPS的凭据时会发出警告。这些防御措施确实有帮助,但它们解决的是技术层面的问题。
真正的问题是行为层面的——你是否在凭据离开保险箱之前,确认了自己正在正确的页面上?
关掉自动填充后的变化
关闭页面加载自动填充后,登录页面会保持空白。我会先检查自己在哪,然后主动让Bitwarden填充凭据。
这一秒的停顿改变了整个流程的控制权。不再是页面加载触发填充,而是我确认页面后再决定填充。
为什么复制粘贴也不是答案
很多人觉得关掉自动填充就回归到手动输入或复制粘贴。但复制粘贴也有自己的问题。
当你复制密码并切换到登录页面时,那个页面可能有键盘记录器。粘贴操作本身也可能被恶意脚本拦截。更重要的是,复制粘贴并没有解决”我在正确的页面上吗”这个问题——它只是把填充动作从自动变成了手动。
真正的区别在于主动确认。关掉页面加载自动填充后,每次填充都是一次刻意的安全决策。
风险影响分析
个人用户面临的风险
自动填充被滥用的最常见场景:
- 钓鱼网站复制了目标网站的登录界面,自动填充直接提交凭据给攻击者
- 恶意广告或弹窗 overlay 触发意外点击,在用户不知情时填充并提交
- 公共Wi-Fi下的中间人攻击,虽然流量加密但页面可能被替换
这些攻击不需要破解密码管理器的加密——它们只需要让你在错误的时间、错误的页面上触发填充。
企业环境中的放大效应
在企业环境中,这个问题会被放大:
- 员工使用公司网络访问内部系统,如果内部系统被钓鱼,自动填充会导致批量凭据泄露
- 共享设备或访客网络增加了不可信页面的出现概率
- 密码管理器的企业策略通常不会限制自动填充行为,因为安全团队更关注密码复杂度而非填充时机
合规层面的考量
虽然自动填充问题本身不直接涉及合规要求,但如果企业因自动填充导致凭据泄露,可能触发数据泄露报告义务。GDPR要求组织采取适当的技术和组织措施保护个人数据,自动填充的滥用可能被视为措施不足。
如何正确配置自动填充
Bitwarden的配置
- 打开Bitwarden扩展或应用
- 进入设置 > 自动填充
- 关闭”页面加载时自动填充”
- 保留其他自动填充选项(如点击图标填充)
- 确保”在不信任的iframe中阻止”已启用
- 确保”HTTP页面填写HTTPS凭据时警告”已启用
其他密码管理器的类似设置
- 1Password:设置 > 自动填充 > 关闭”页面加载时自动填充”
- LastPass:设置 > 安全 > 关闭自动填充
- Dashlane:设置 > 自动填充 > 选择”手动触发”
通用最佳实践
无论使用哪个密码管理器,以下原则都适用:
- 始终手动触发填充,不要在页面加载时自动提交
- 填充前确认URL正确,特别是检查域名拼写
- 警惕页面布局异常——如果登录表单位置和样式与平时不同,可能是攻击
- 启用密码管理器的异常检测功能,它会标记可疑的填充请求
行为改变比技术设置更重要
技术防御(阻止iframe填充、HTTP/HTTPS警告)很重要,但它们解决的是已知攻击模式。真正有效的是你每次填充前的那一秒停顿——确认URL,确认页面布局,确认你确实在正确的地方输入凭据。
这多出来的一秒,就是攻击者和你的凭据之间的最后一道防线。
AISOC视角:企业级自动填充治理
从安全运营的角度,企业应该考虑以下措施:
策略层面:
- 通过MDM或组策略统一部署密码管理器配置,强制禁用页面加载自动填充
- 在员工安全意识培训中强调手动确认填充的重要性
- 定期扫描企业内部网站,检测是否存在可能被利用的clickjacking漏洞
监控层面:
- 监控密码管理器的填充日志,检测异常的填充请求(如来自非常用域名的填充)
- 部署EDR工具监控浏览器中的异常脚本活动
- 建立凭据泄露的快速响应流程
应急响应:
- 如果发现员工凭据被自动填充到钓鱼页面,立即重置相关账户
- 分析攻击来源,更新域名黑名单
- 向受影响员工发送安全通知,说明攻击手法和防范措施
总结
关掉页面加载自动填充,换来的是对自己安全的掌控感。
这项改变的技术成本几乎为零,行为成本只有一秒钟的停顿。但它解决了一个根本问题:你什么时候把凭据交给页面?
核心风险:自动填充让你在确认页面之前就提交了凭据,攻击者只需让你进入错误页面就能窃取凭据。
核心措施:关闭页面加载自动填充,每次填充前手动确认URL和页面布局。
管理建议:企业应通过组策略统一配置密码管理器,禁用页面加载自动填充,并将其纳入安全意识培训的常规内容。
安全从来不是最方便的选择。多点的点击,换来的是真正的掌控感。
